

파일 크기가 너무 크기때문에 변경 상태를 표시하지 않습니다.
+ 267
- 0
client.html
+ 25
- 0
client/README.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 4
- 0
client/docs/.vitepress/config.mts
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 12
- 2
client/docs/.vitepress/plugins/SSE/client.ts
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 11
- 9
client/docs/.vitepress/theme/Layout.vue
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 10
- 0
client/docs/.vitepress/theme/components/ExcalidrawView.vue
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 1
- 1
client/docs/.vitepress/theme/components/SseListener.vue
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 11
- 11
client/docs/Hardware/Gate/MSA_C.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 1
- 1
client/docs/Hardware/Gate/aGate_1.0.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 21
- 21
client/docs/Hardware/Gate/aGate_1.3.1.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 2
- 2
client/docs/Hardware/Gate/aGate_1.3.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 1
- 1
client/docs/Hardware/Power/aPower_1.3.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 1
- 1
client/docs/Hardware/Power/aPower_2.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 4
- 4
client/docs/Software/EnergyStatistics.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 6
- 6
client/docs/Software/PCS.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 1
- 1
client/docs/Software/ScriptingForSchedulingConfiguration.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 2
- 2
client/docs/System/SystemDistribution.md
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 0
- 0
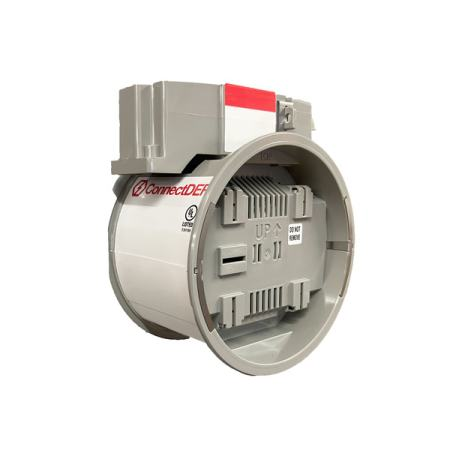
client/docs/Hardware/Gate/assets/MSA_C/ConnectDER-MSA外观.png → client/docs/public/assets/Hardware/Gate/MSA_C/ConnectDER-MSA外观.png

+ 0
- 0
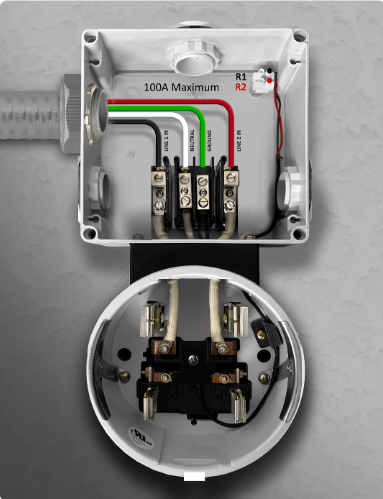
client/docs/Hardware/Gate/assets/MSA_C/EQB-MSA外观.png → client/docs/public/assets/Hardware/Gate/MSA_C/EQB-MSA外观.png

+ 0
- 0
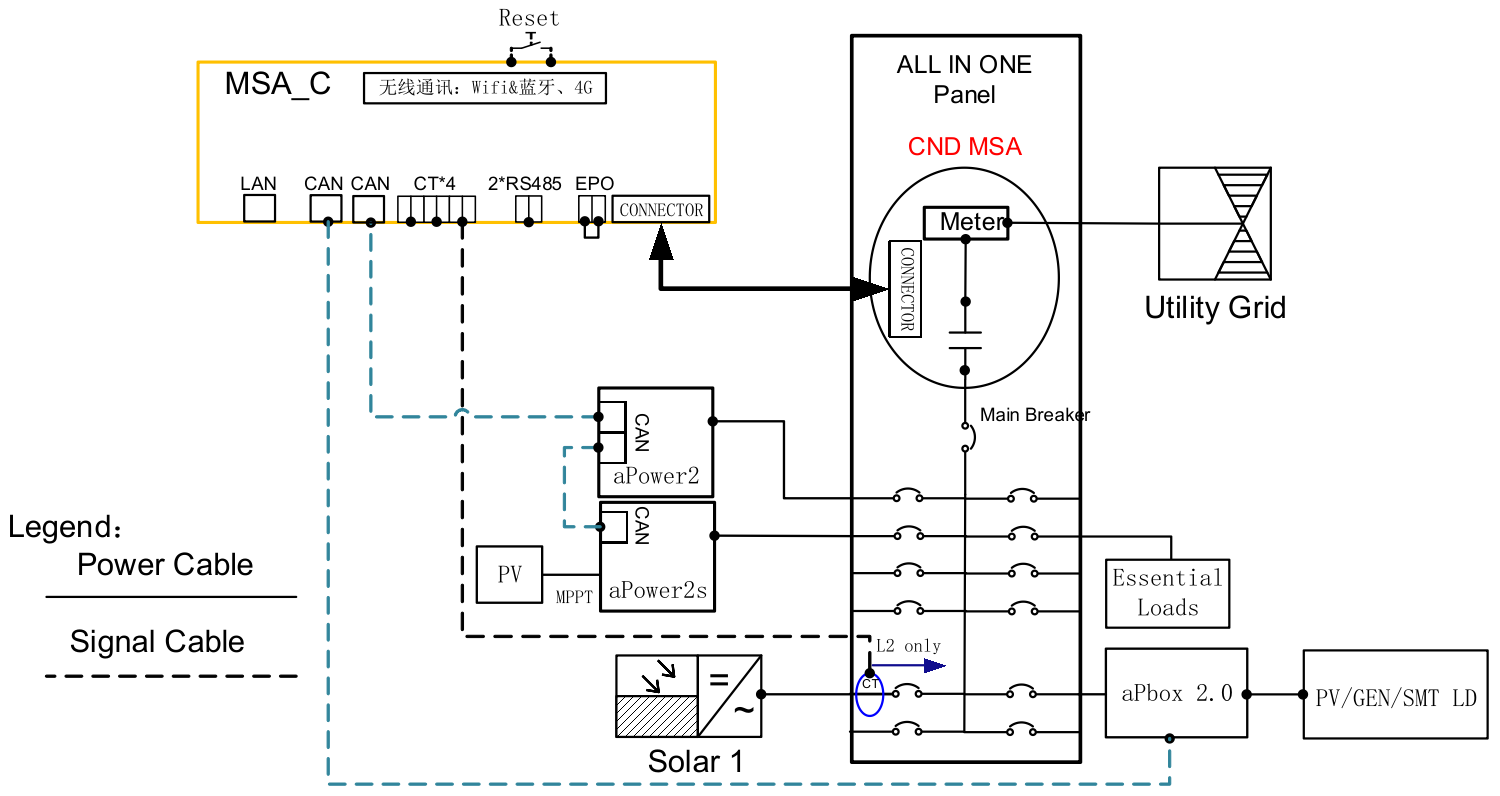
client/docs/Hardware/Gate/assets/MSA_C/MSA-C+CND+aPbox2.0电气方案图.png → client/docs/public/assets/Hardware/Gate/MSA_C/MSA-C+CND+aPbox2.0电气方案图.png

+ 0
- 0
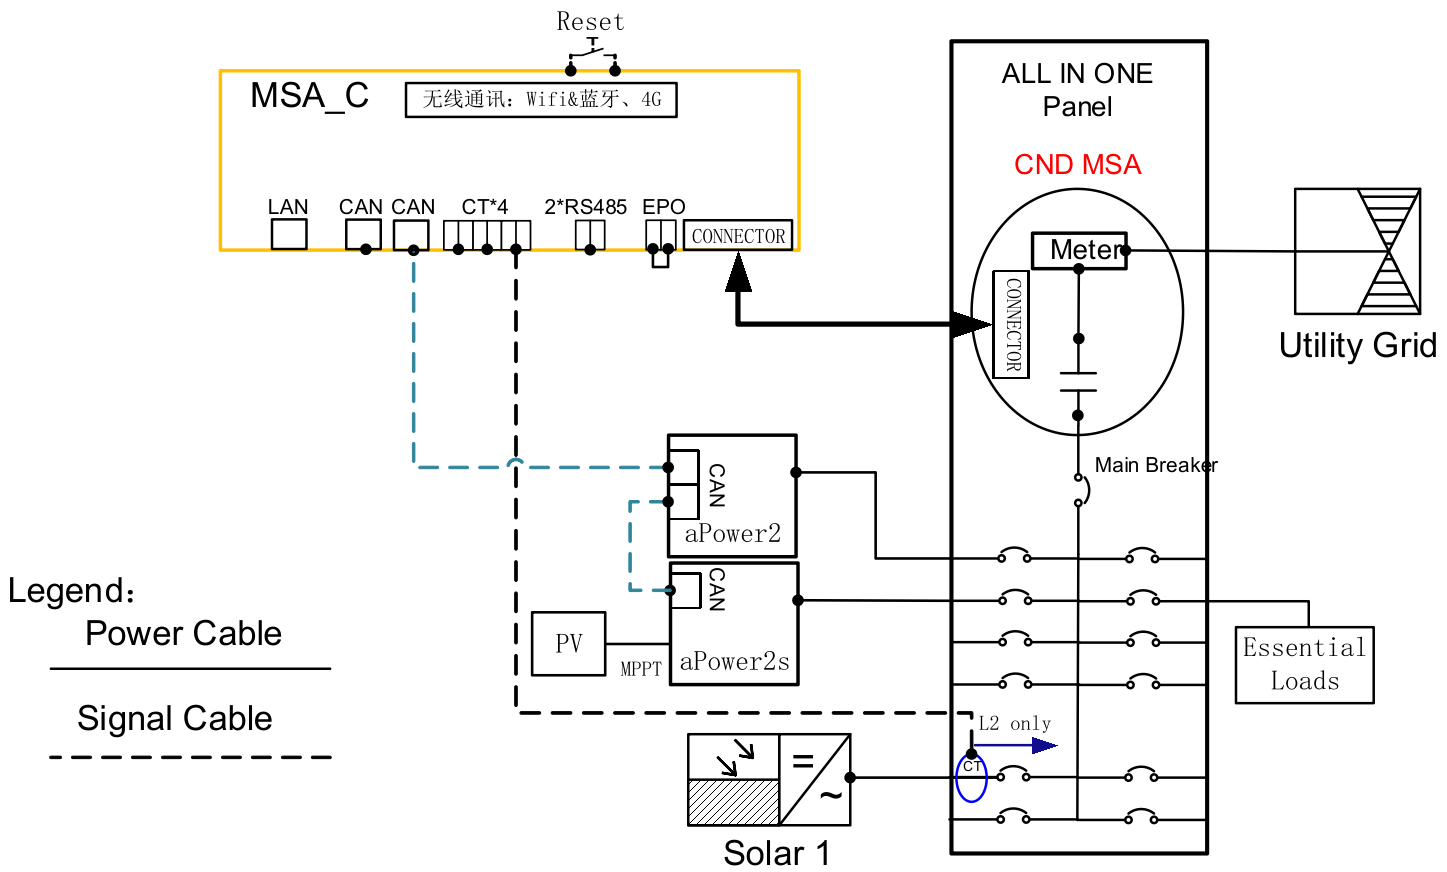
client/docs/Hardware/Gate/assets/MSA_C/MSA-C+CND电气方案图.png → client/docs/public/assets/Hardware/Gate/MSA_C/MSA-C+CND电气方案图.png

+ 0
- 0
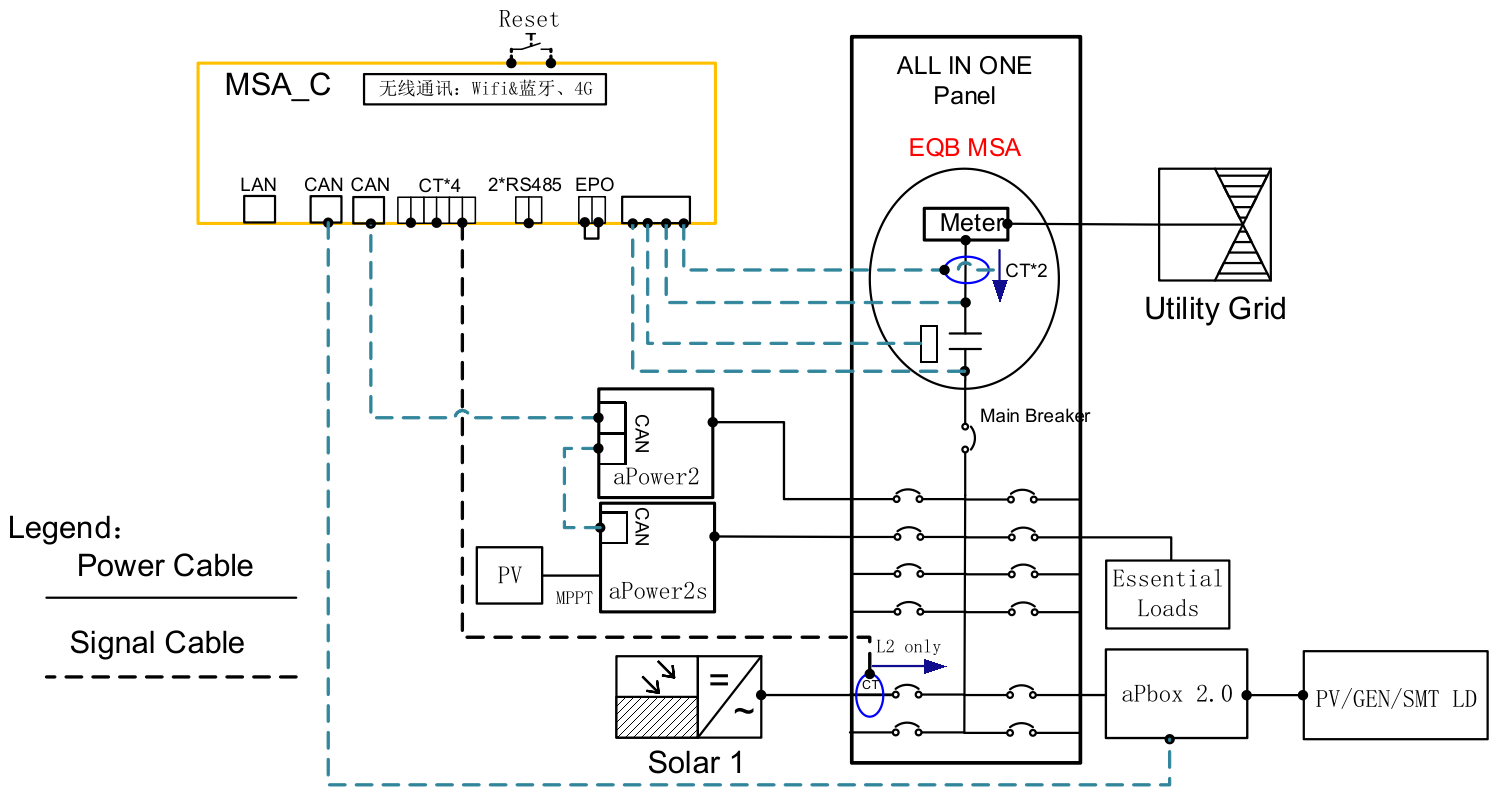
client/docs/Hardware/Gate/assets/MSA_C/MSA-C+EQB+aPbox2.0电气方案图.png → client/docs/public/assets/Hardware/Gate/MSA_C/MSA-C+EQB+aPbox2.0电气方案图.png

+ 0
- 0
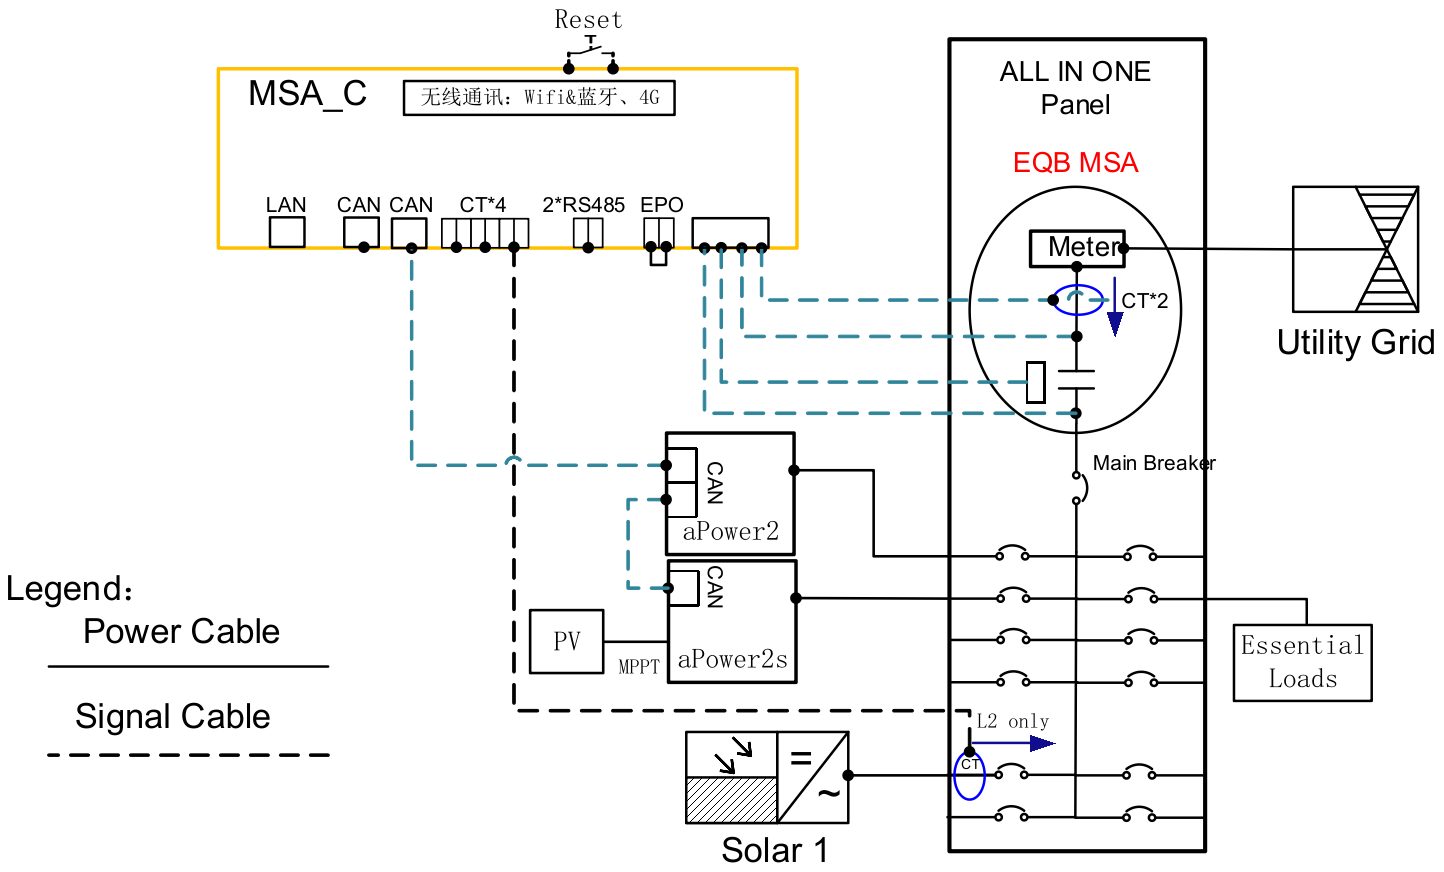
client/docs/Hardware/Gate/assets/MSA_C/MSA-C+EQB电气方案图.png → client/docs/public/assets/Hardware/Gate/MSA_C/MSA-C+EQB电气方案图.png

+ 0
- 0
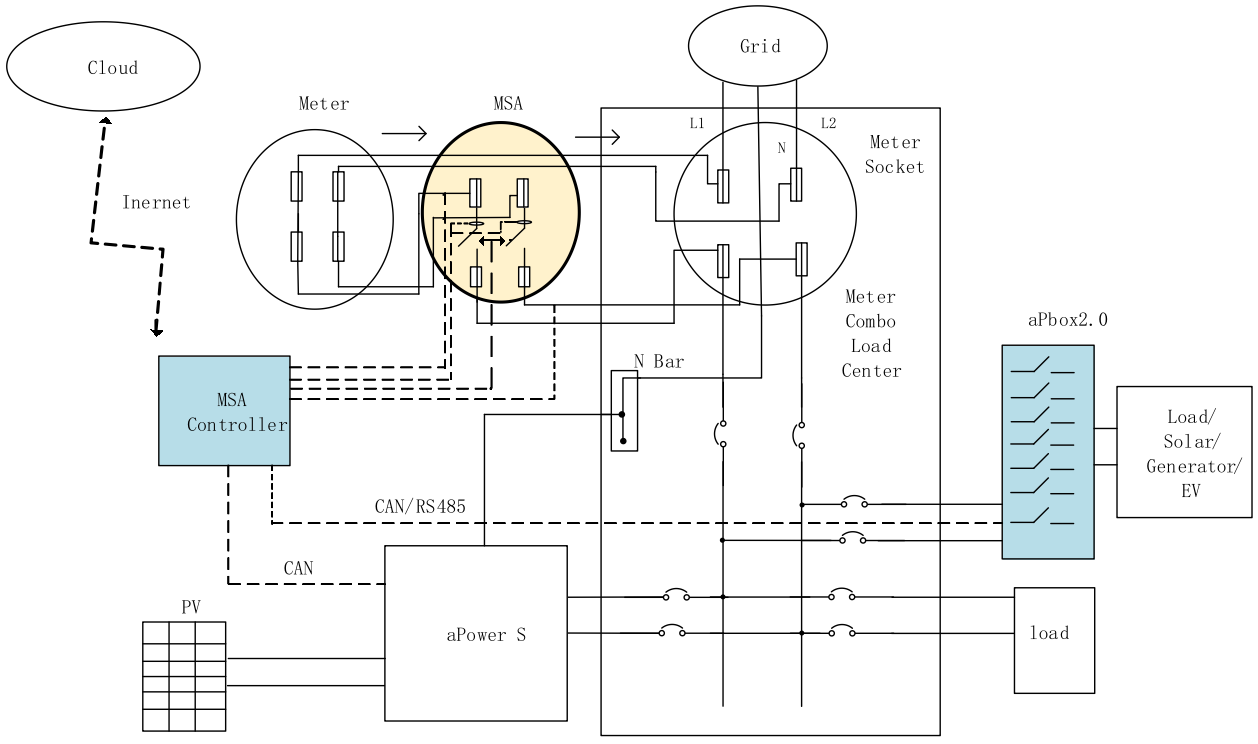
client/docs/Hardware/Gate/assets/MSA_C/MSA-C+aPbox2.0典型应用系统图.png → client/docs/public/assets/Hardware/Gate/MSA_C/MSA-C+aPbox2.0典型应用系统图.png

+ 0
- 0
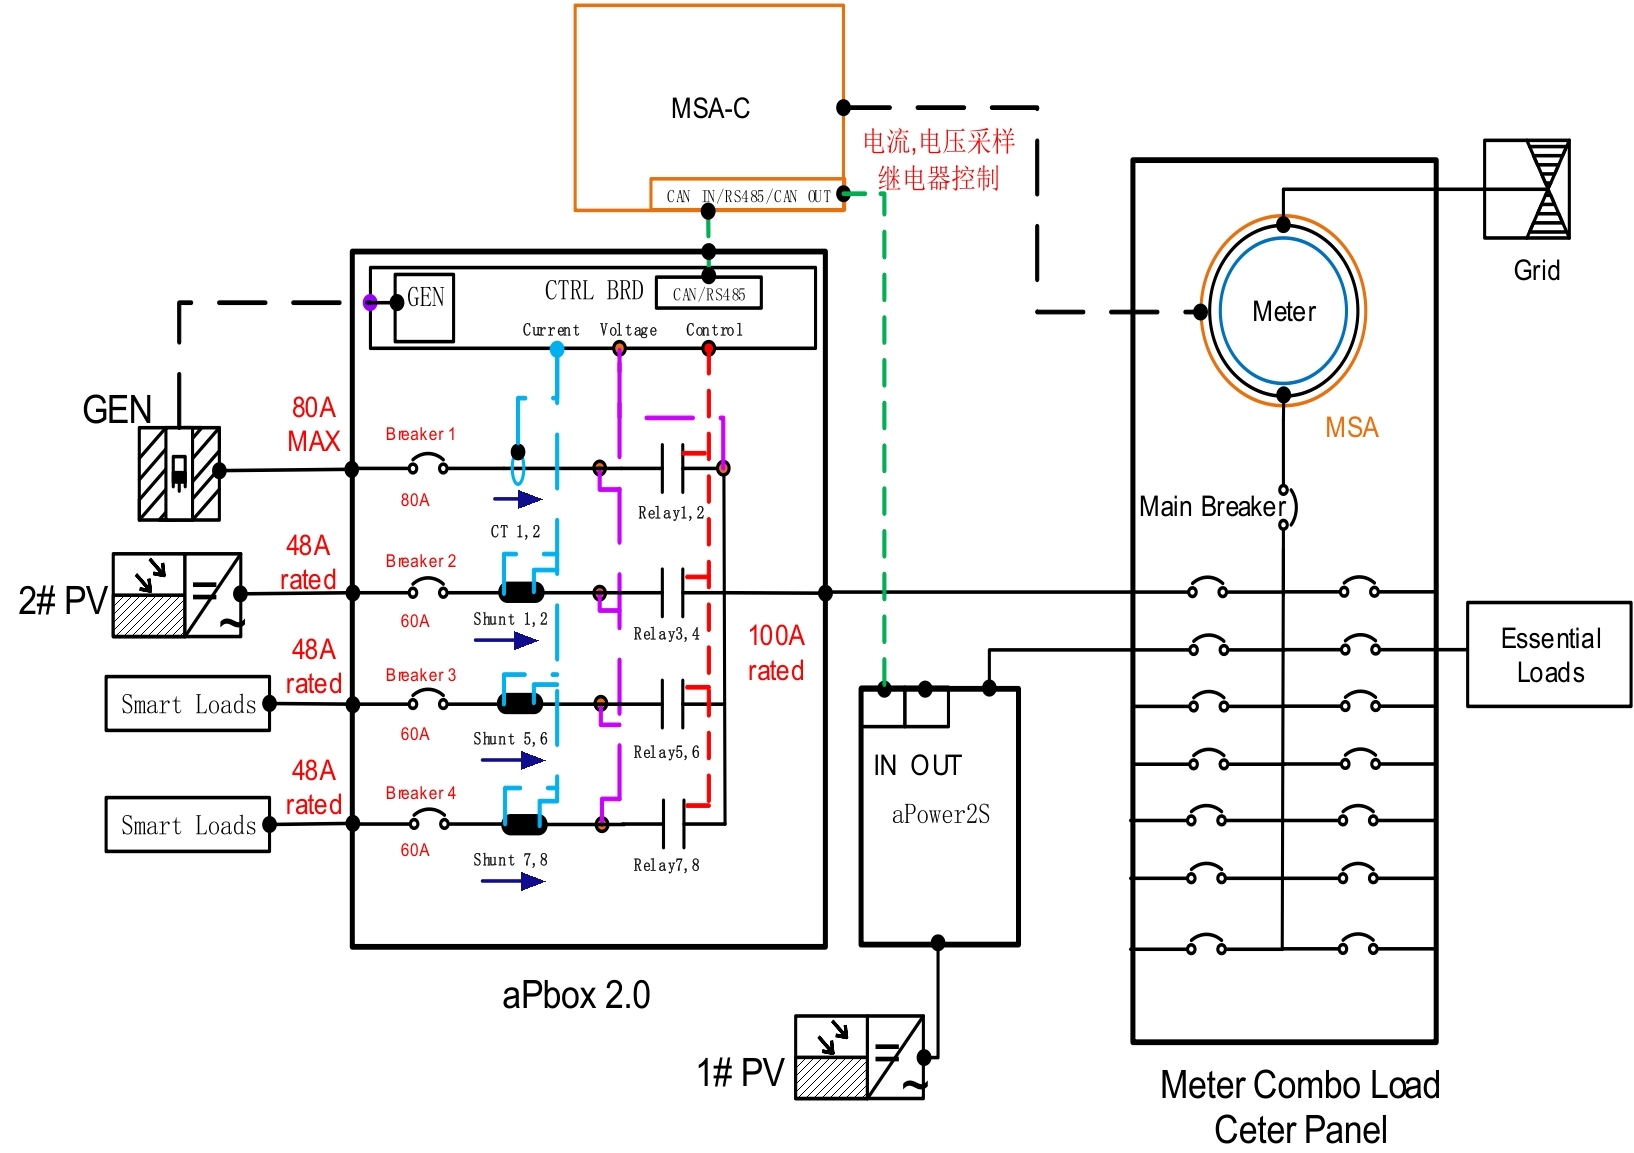
client/docs/Hardware/Gate/assets/MSA_C/MSA-C+aPbox2.0系统架构图.jpg → client/docs/public/assets/Hardware/Gate/MSA_C/MSA-C+aPbox2.0系统架构图.jpg

+ 0
- 0
client/docs/Hardware/Gate/assets/MSA_C/MSA-C+aPbox2.0系统架构图.png → client/docs/public/assets/Hardware/Gate/MSA_C/MSA-C+aPbox2.0系统架构图.png

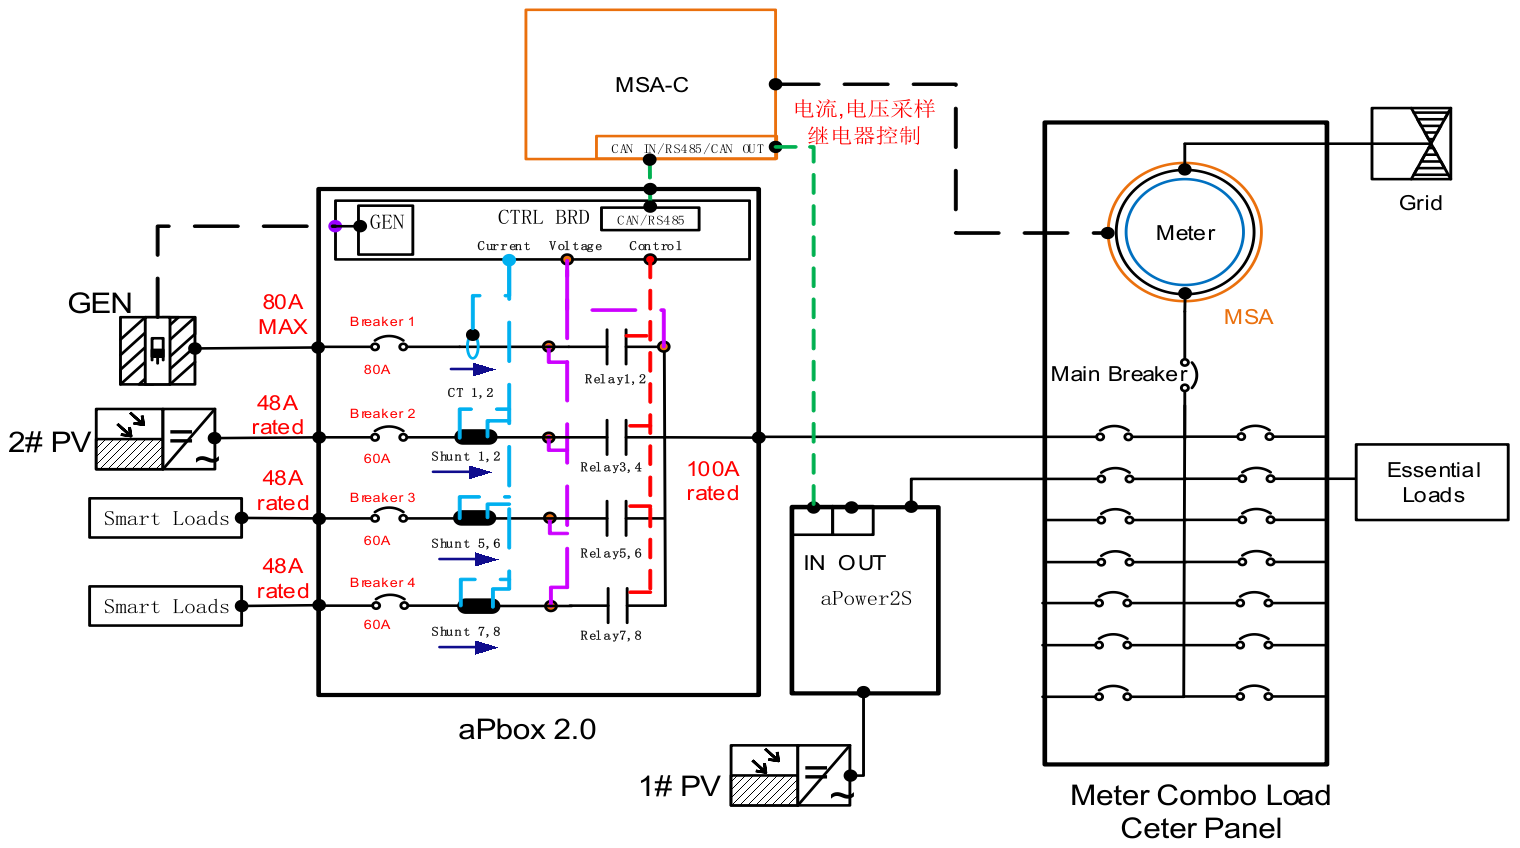
+ 0
- 0
client/docs/Hardware/Gate/assets/MSA_C/MSA-C+aPbox2.0系统组成示意图.png → client/docs/public/assets/Hardware/Gate/MSA_C/MSA-C+aPbox2.0系统组成示意图.png

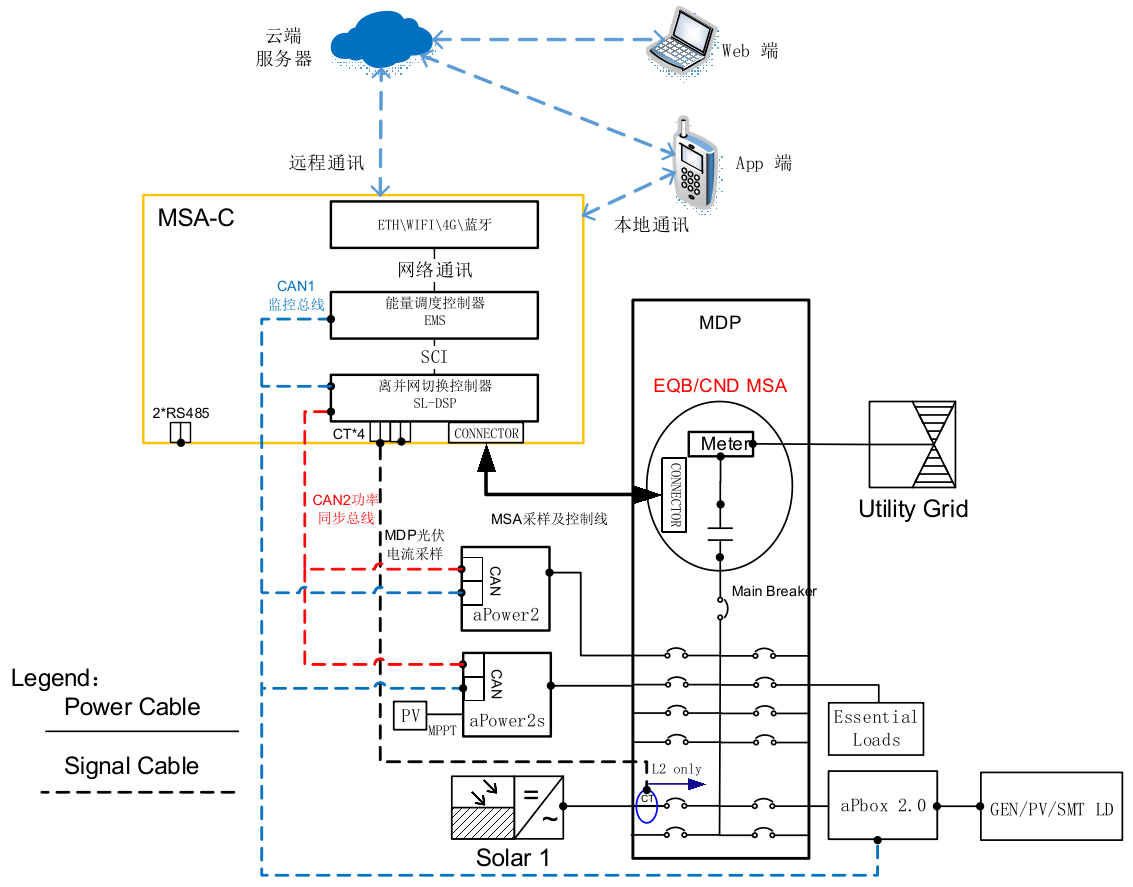
+ 0
- 0
client/docs/Hardware/Gate/assets/MSA_C/MSA-C_SystemCommunicationStructureDiagram.excalidraw → client/docs/public/assets/Hardware/Gate/MSA_C/MSA-C_SystemCommunicationStructureDiagram.excalidraw
+ 0
- 0
client/docs/Hardware/Gate/assets/MSA_C/MSA-C不连接MSA电气方案图.png → client/docs/public/assets/Hardware/Gate/MSA_C/MSA-C不连接MSA电气方案图.png

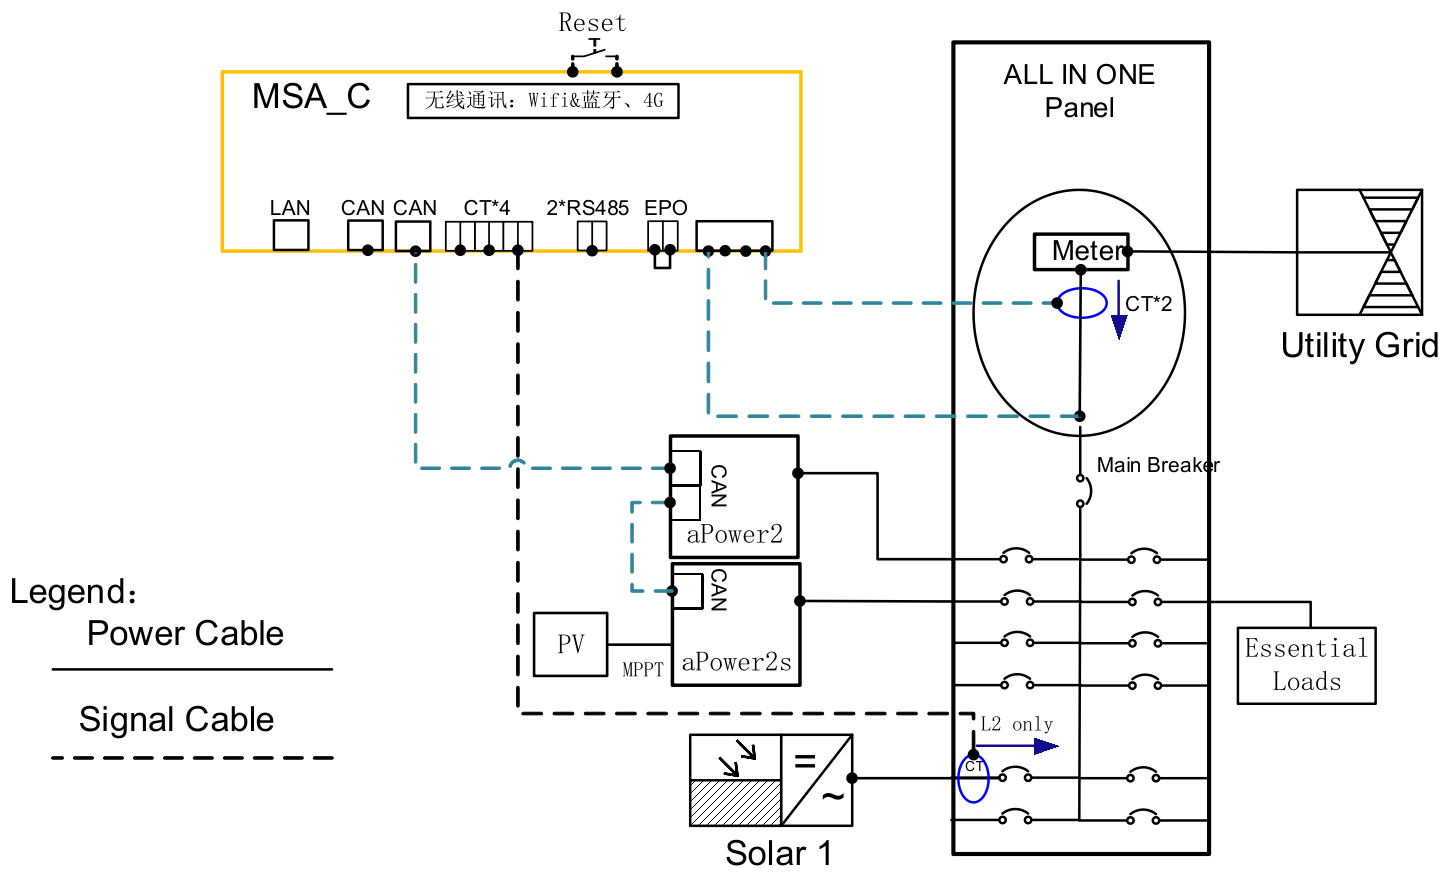
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.0/aGate1.0-EMS接口原理图.png → client/docs/public/assets/Hardware/Gate/aGate_1.0/aGate1.0-EMS接口原理图.png

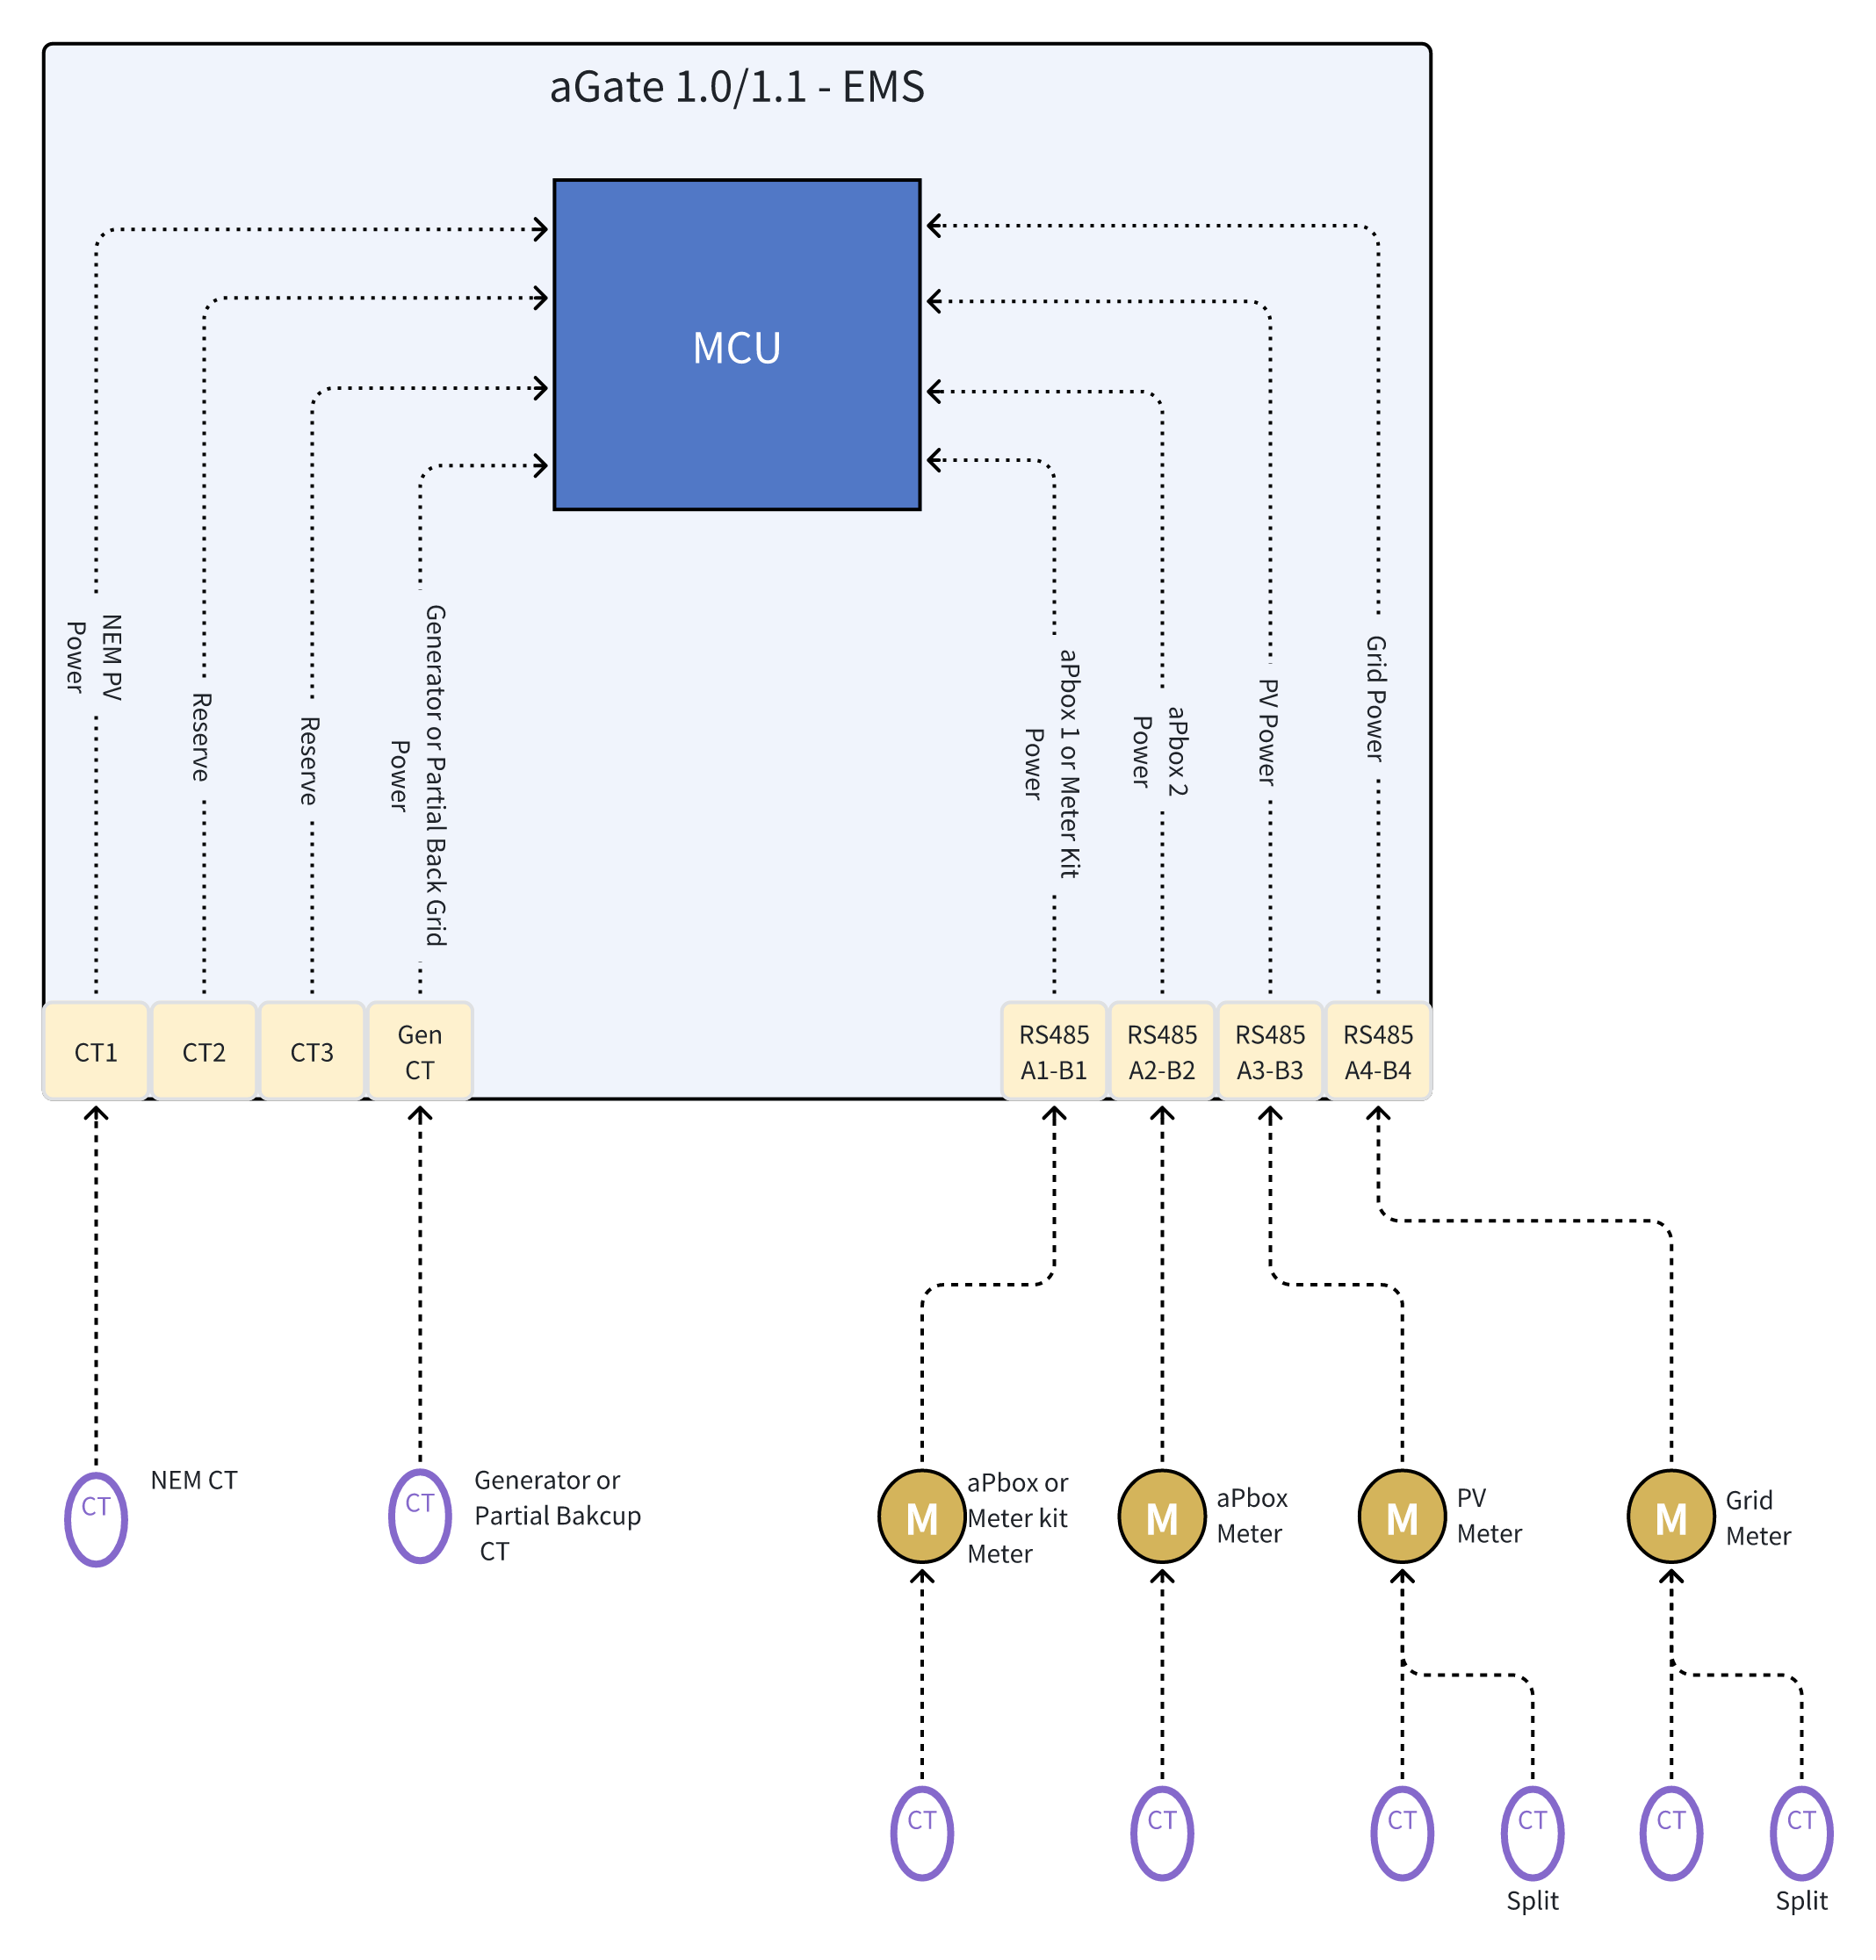
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3.1-EMS接口原理图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3.1-EMS接口原理图.png

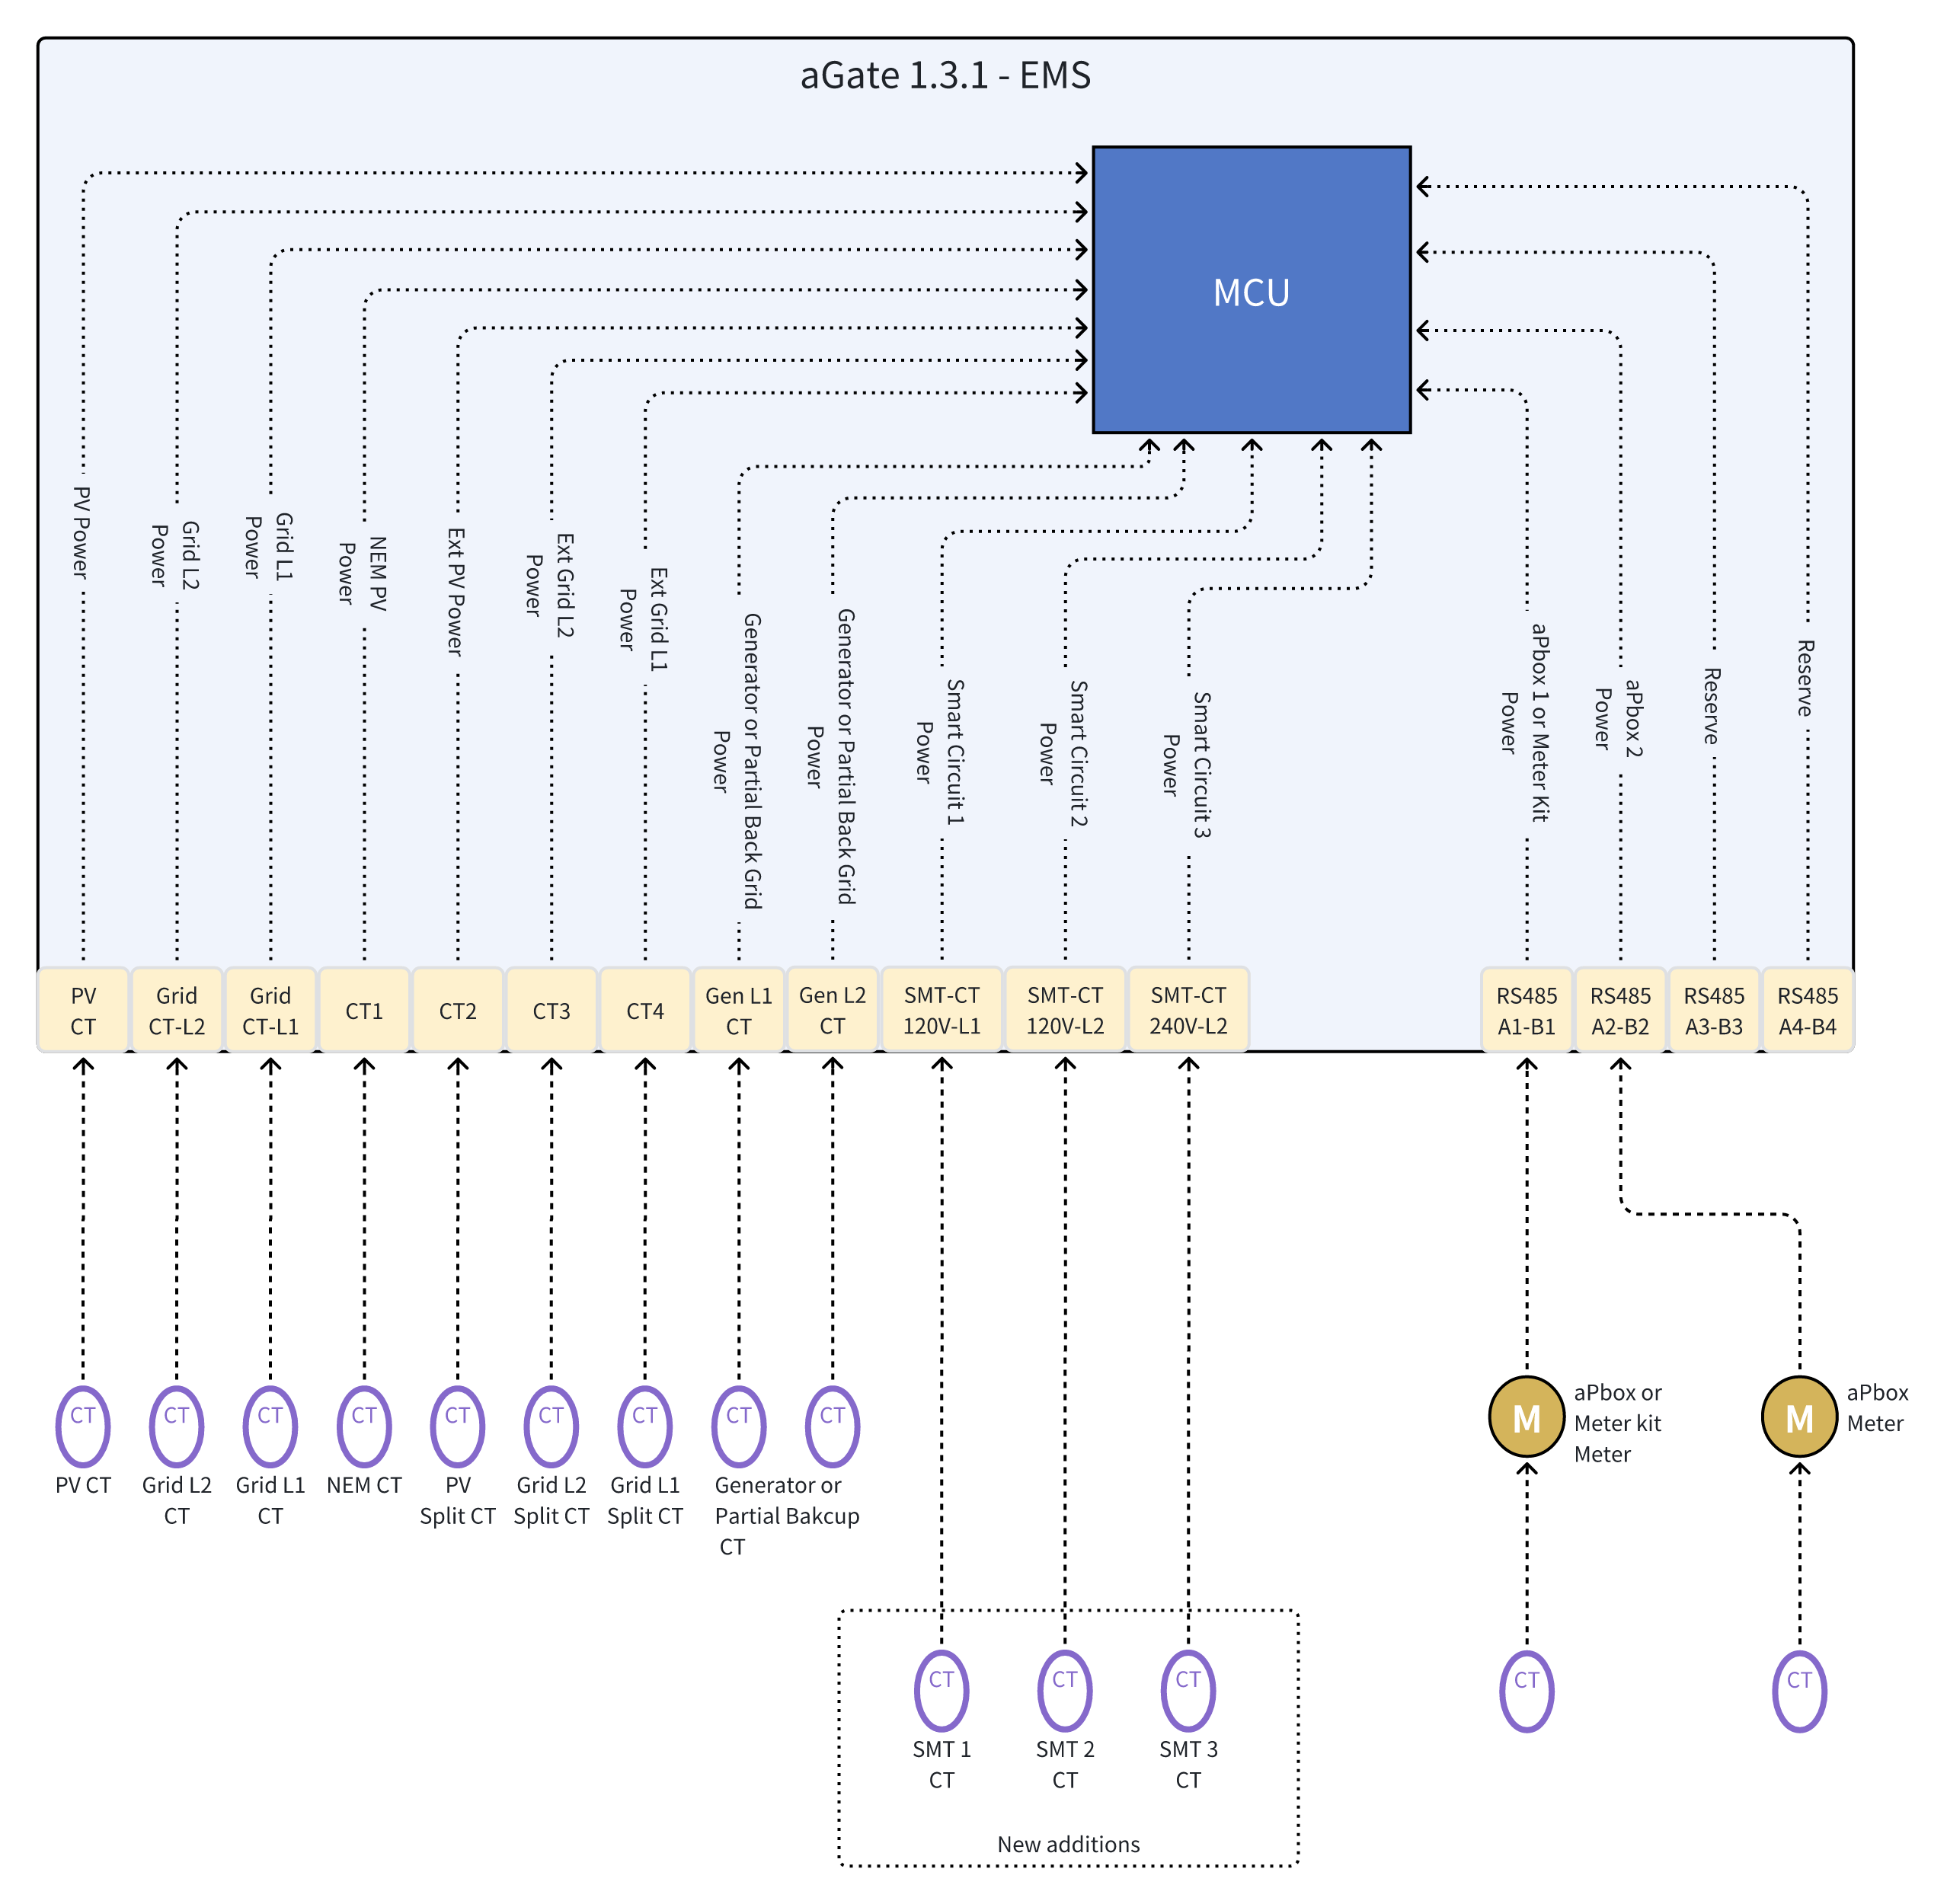
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3.1光伏CT采样原理图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3.1光伏CT采样原理图.png

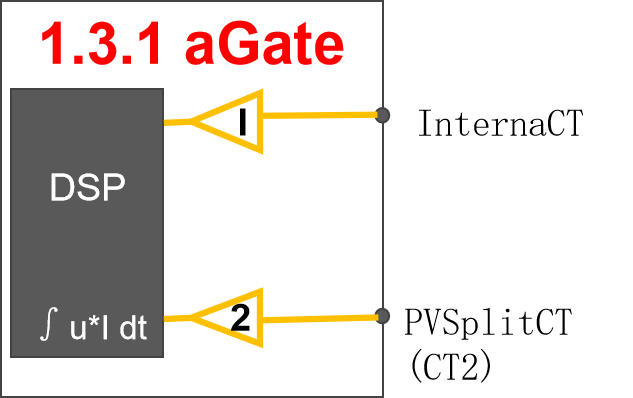
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3.1内门图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3.1内门图.png

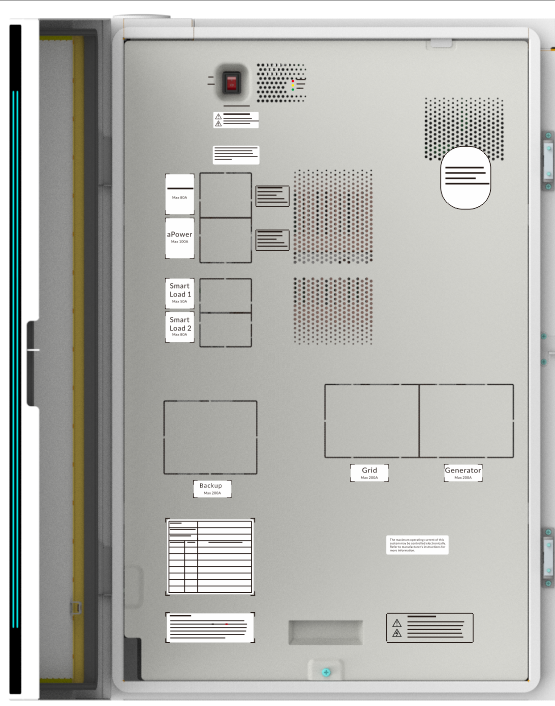
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3.1内门开孔图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3.1内门开孔图.png

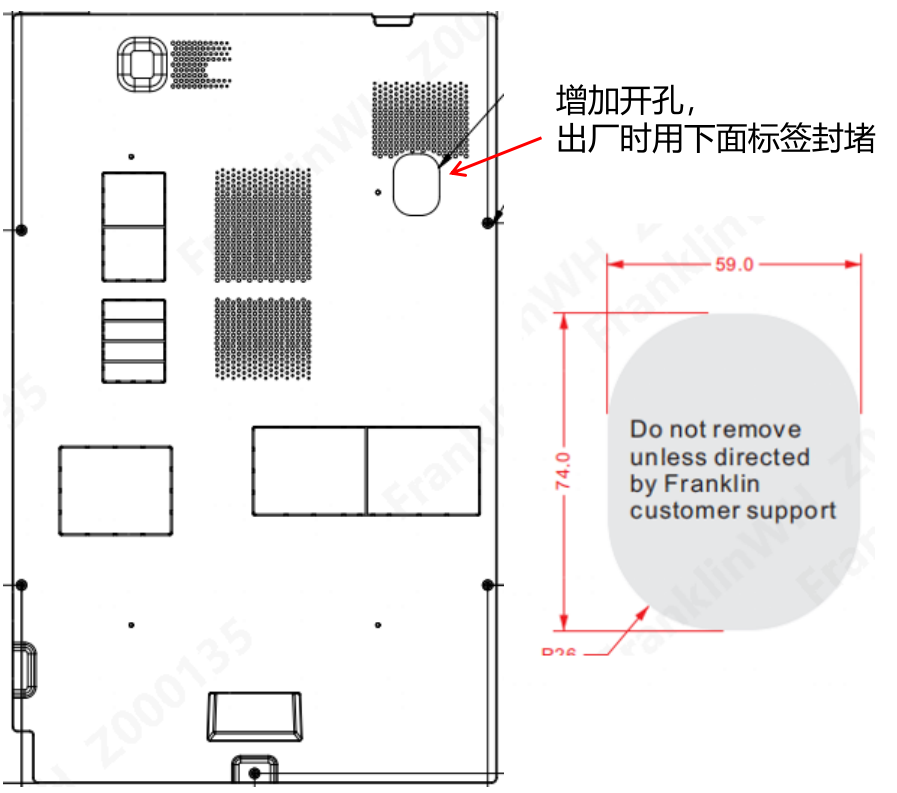
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3.1外门内侧图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3.1外门内侧图.png

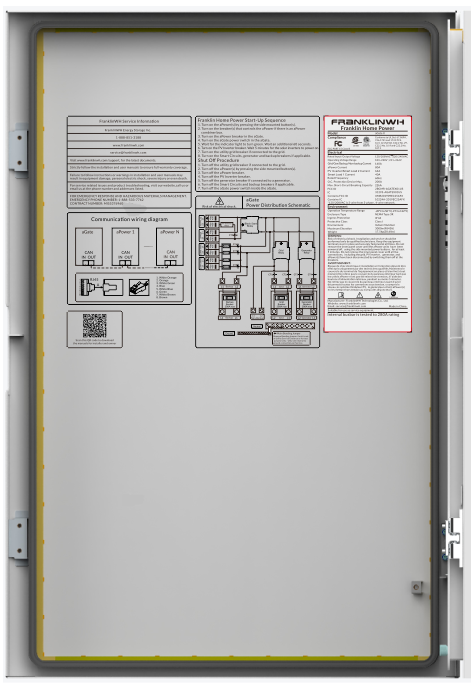
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3.1市电CT采样原理图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3.1市电CT采样原理图.png

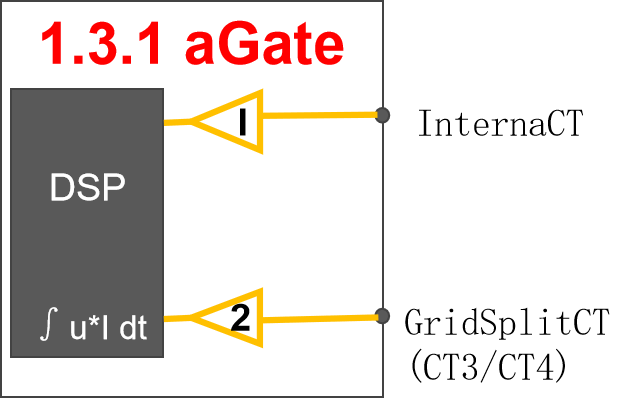
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3.1继电器盒开孔图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3.1继电器盒开孔图.png

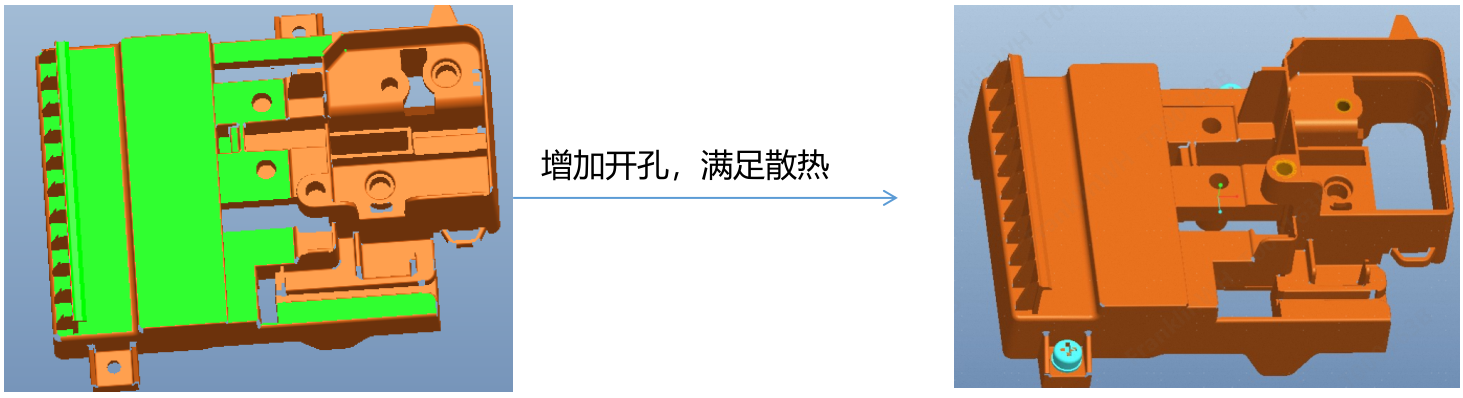
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3.1铜牌加宽图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3.1铜牌加宽图.png

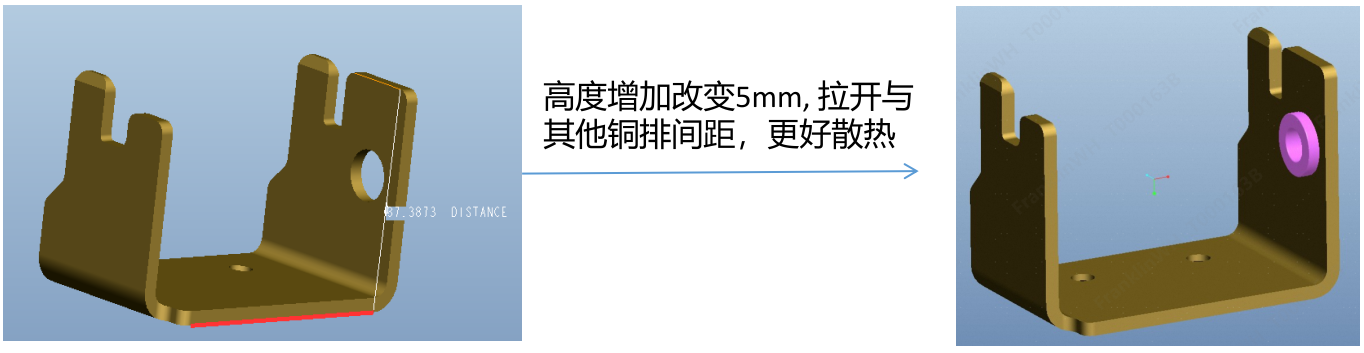
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3光伏CT采样原理图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3光伏CT采样原理图.png

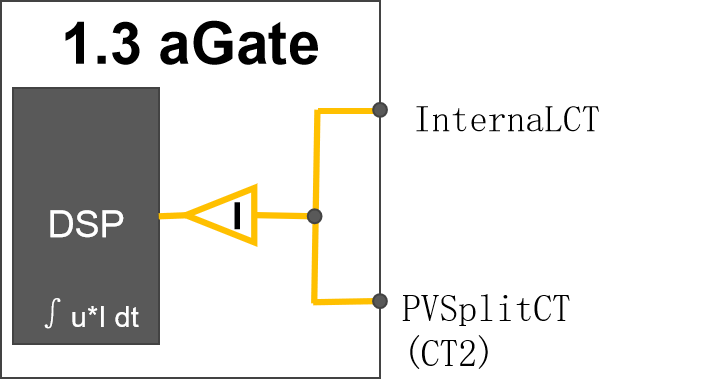
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3内门图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3内门图.png

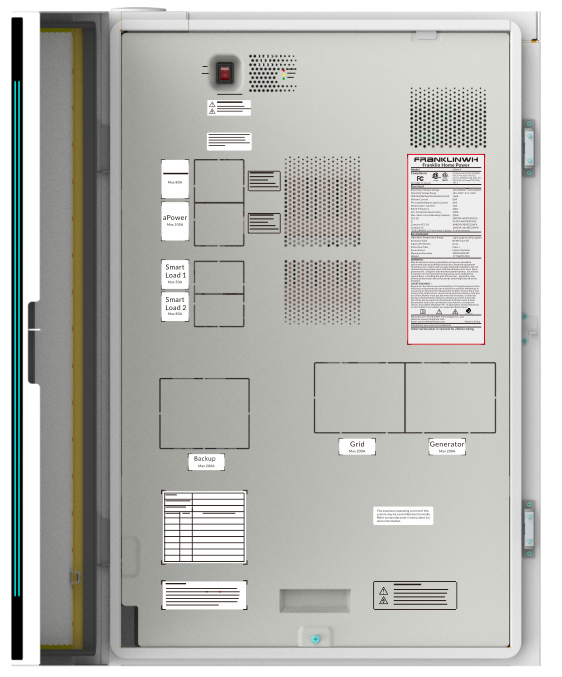
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3外门内侧图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3外门内侧图.png

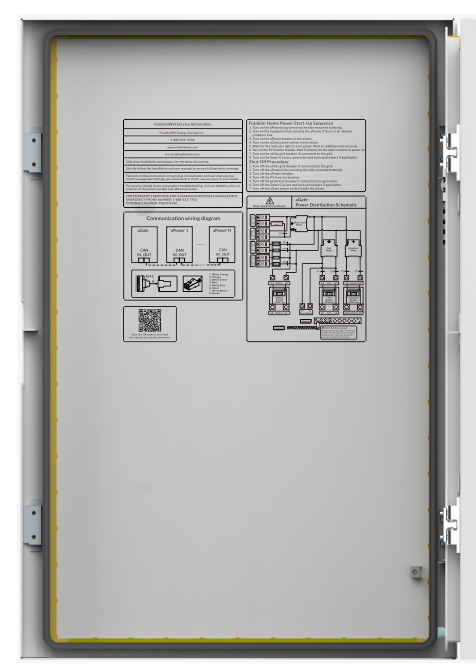
+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aGate1.3市电CT采样原理图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aGate1.3市电CT采样原理图.png

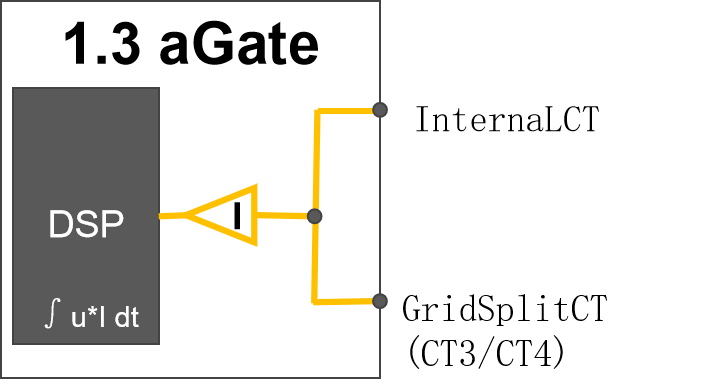
+ 0
- 0
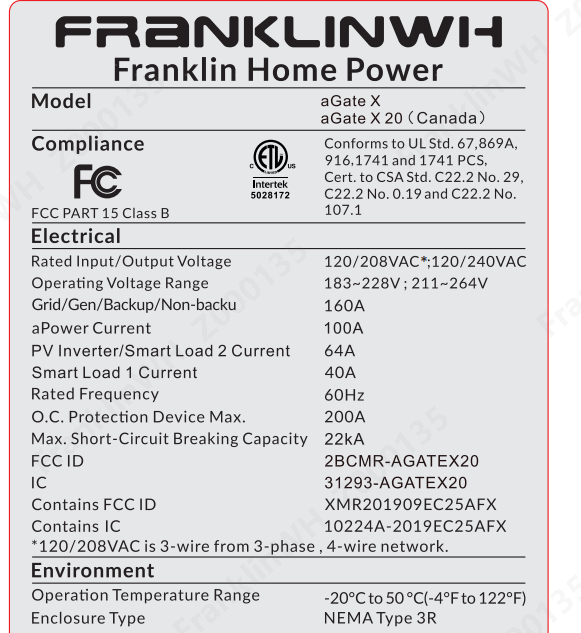
client/docs/Hardware/Gate/assets/aGate_1.3.1/aPower电流100A铭牌.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aPower电流100A铭牌.png

+ 0
- 0
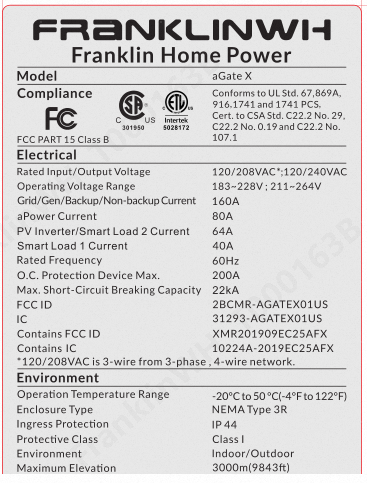
client/docs/Hardware/Gate/assets/aGate_1.3.1/aPower电流80A铭牌.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aPower电流80A铭牌.png

+ 0
- 0
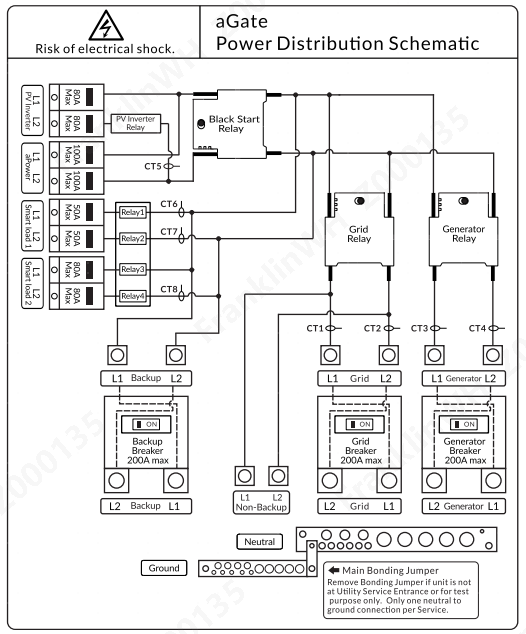
client/docs/Hardware/Gate/assets/aGate_1.3.1/aPower空开100A丝印.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aPower空开100A丝印.png

+ 0
- 0
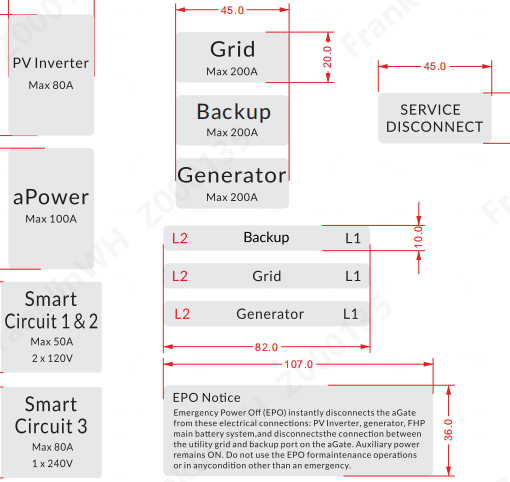
client/docs/Hardware/Gate/assets/aGate_1.3.1/aPower空开100A标签.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aPower空开100A标签.png

+ 0
- 0
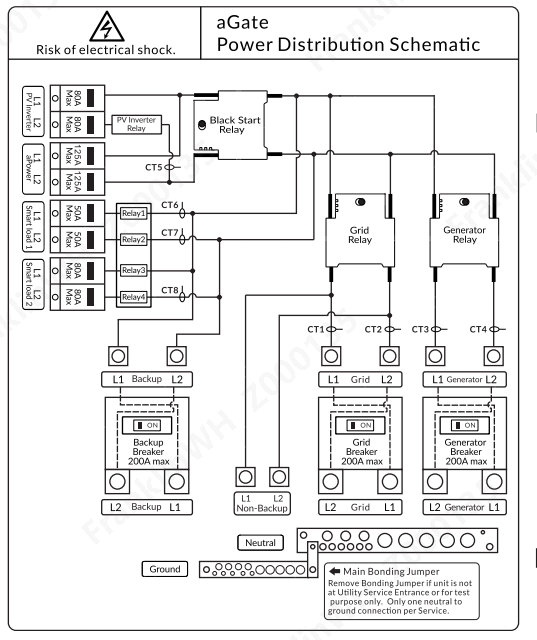
client/docs/Hardware/Gate/assets/aGate_1.3.1/aPower空开125A丝印.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aPower空开125A丝印.png

+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aPower空开125A手册变更1.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aPower空开125A手册变更1.png


+ 0
- 0
client/docs/Hardware/Gate/assets/aGate_1.3.1/aPower空开125A手册变更2.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aPower空开125A手册变更2.png


+ 0
- 0
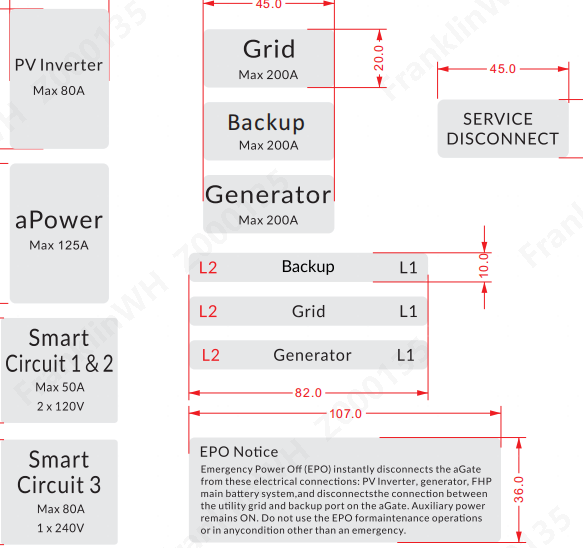
client/docs/Hardware/Gate/assets/aGate_1.3.1/aPower空开125A标签.png → client/docs/public/assets/Hardware/Gate/aGate_1.3.1/aPower空开125A标签.png

+ 0
- 0
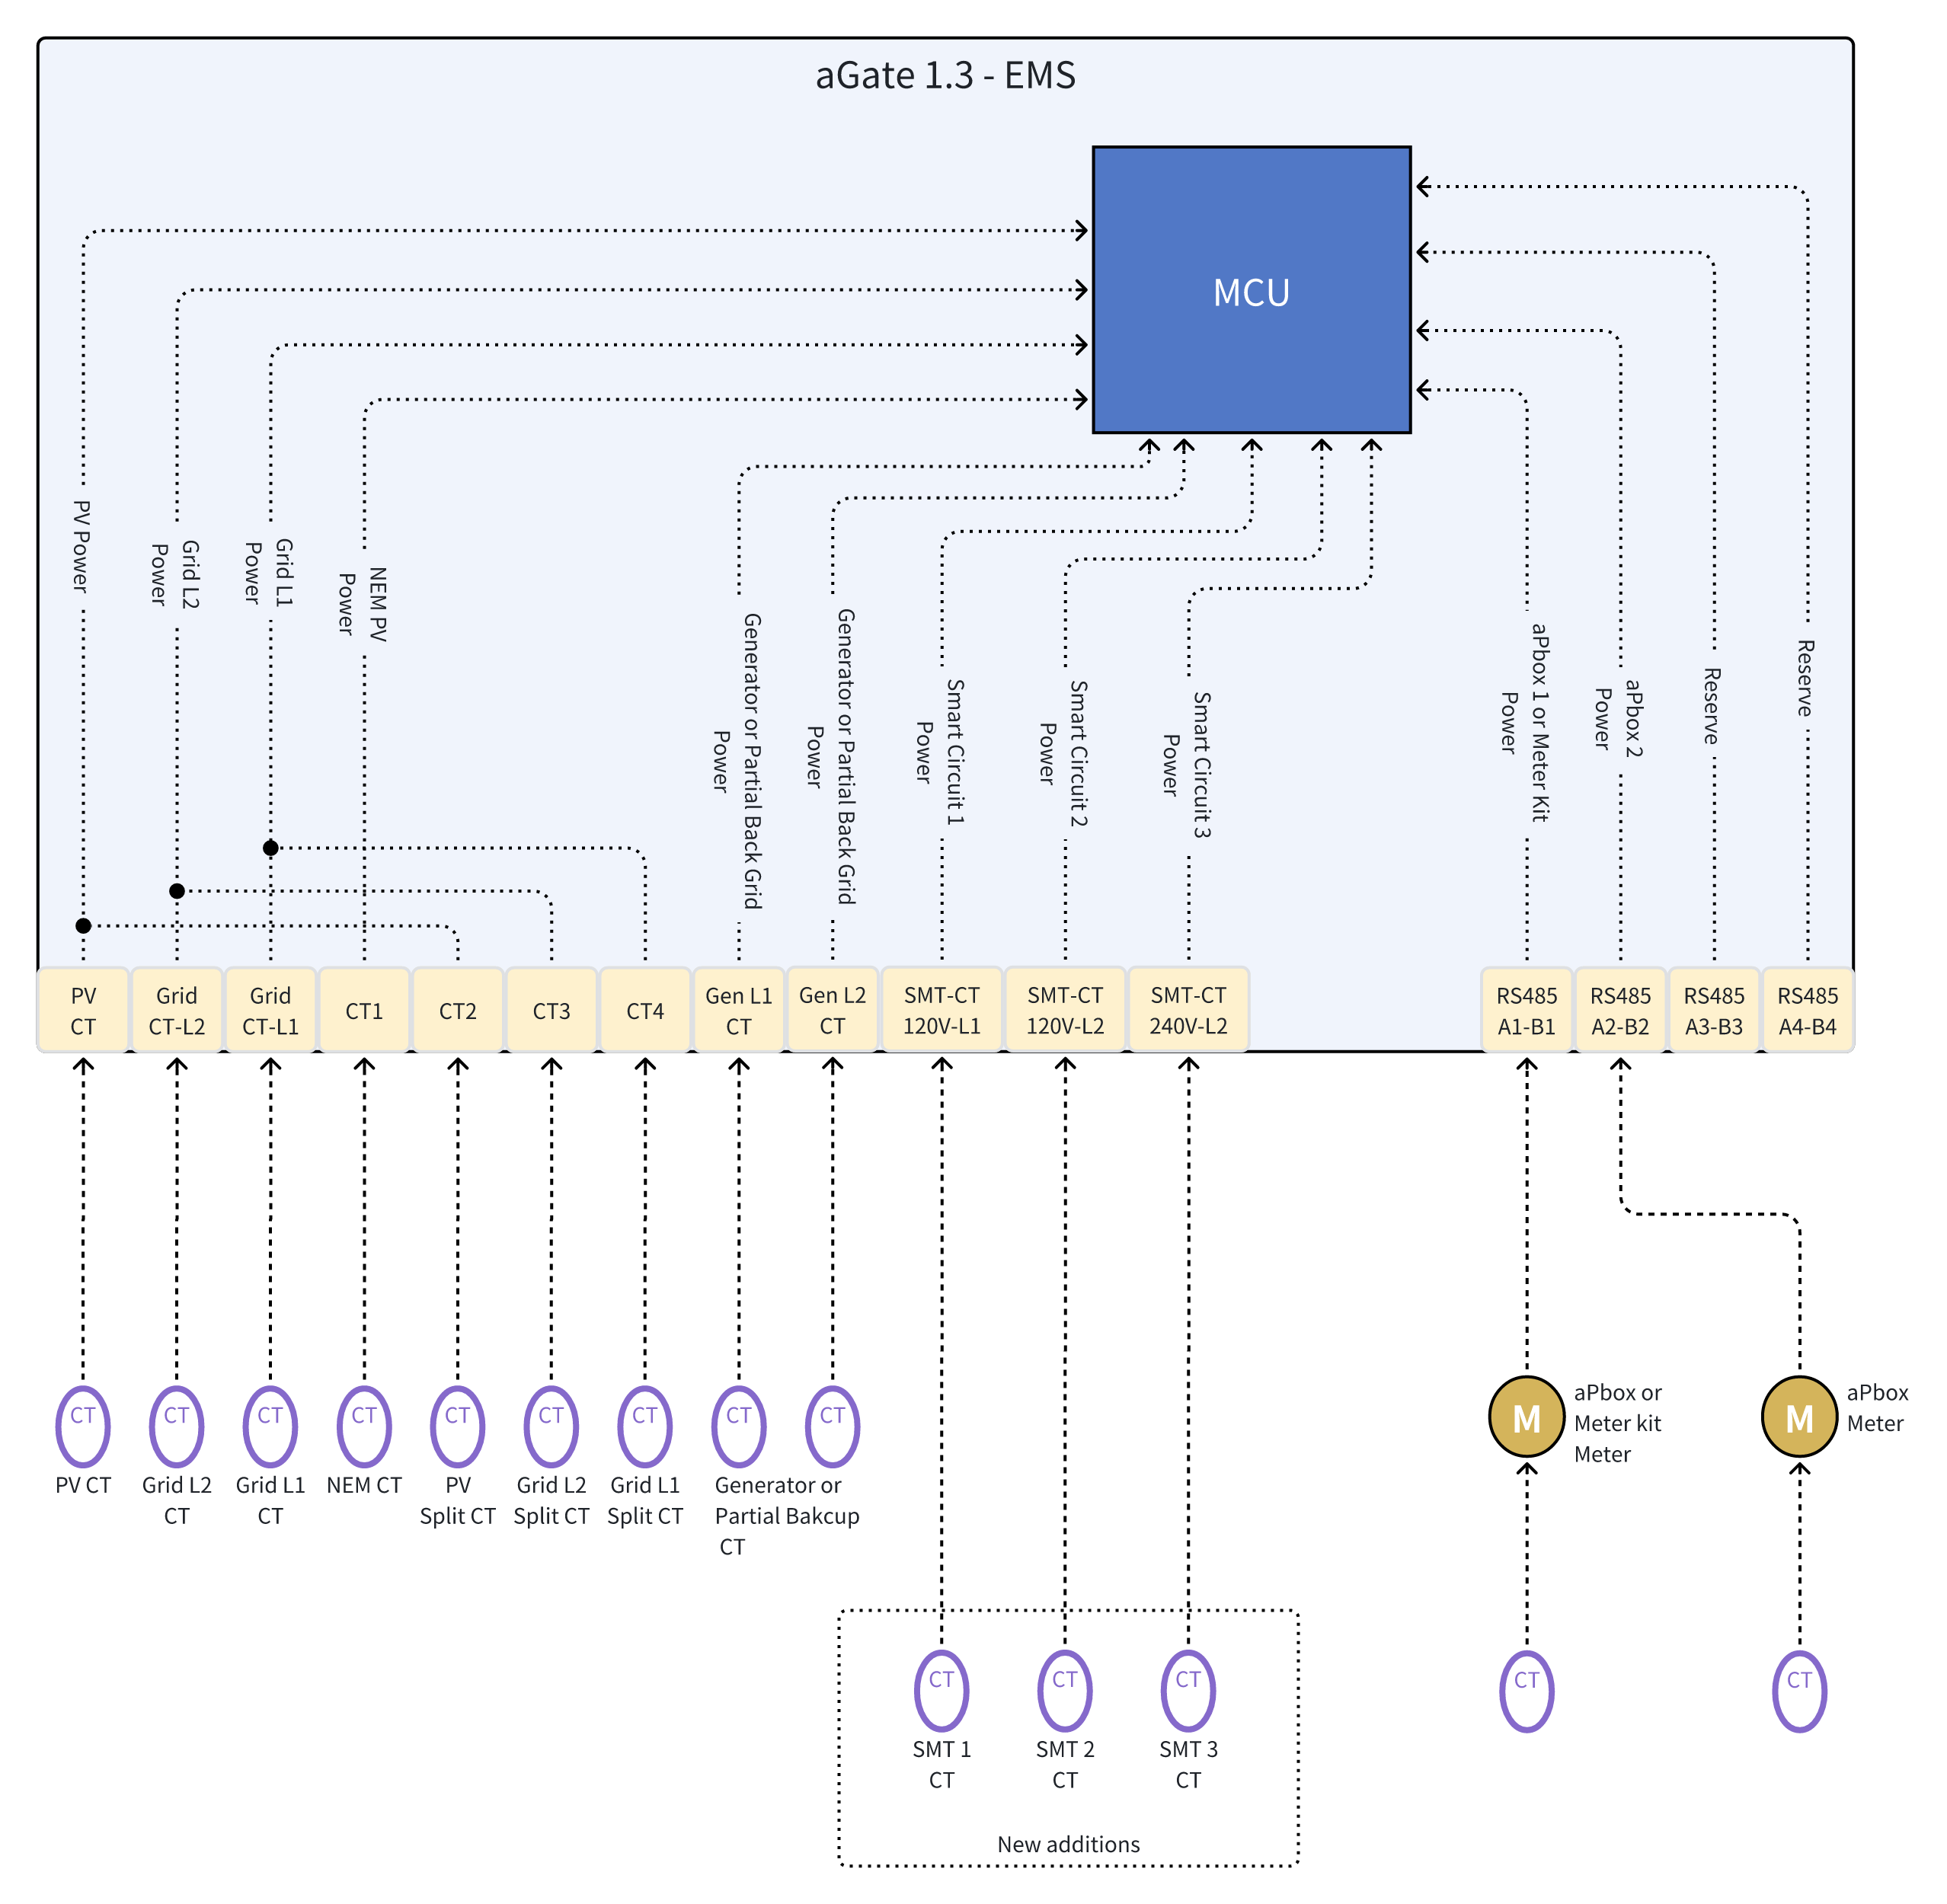
client/docs/Hardware/Gate/assets/aGate_1.3/aGate1.3-EMS接口原理图.png → client/docs/public/assets/Hardware/Gate/aGate_1.3/aGate1.3-EMS接口原理图.png

+ 0
- 0
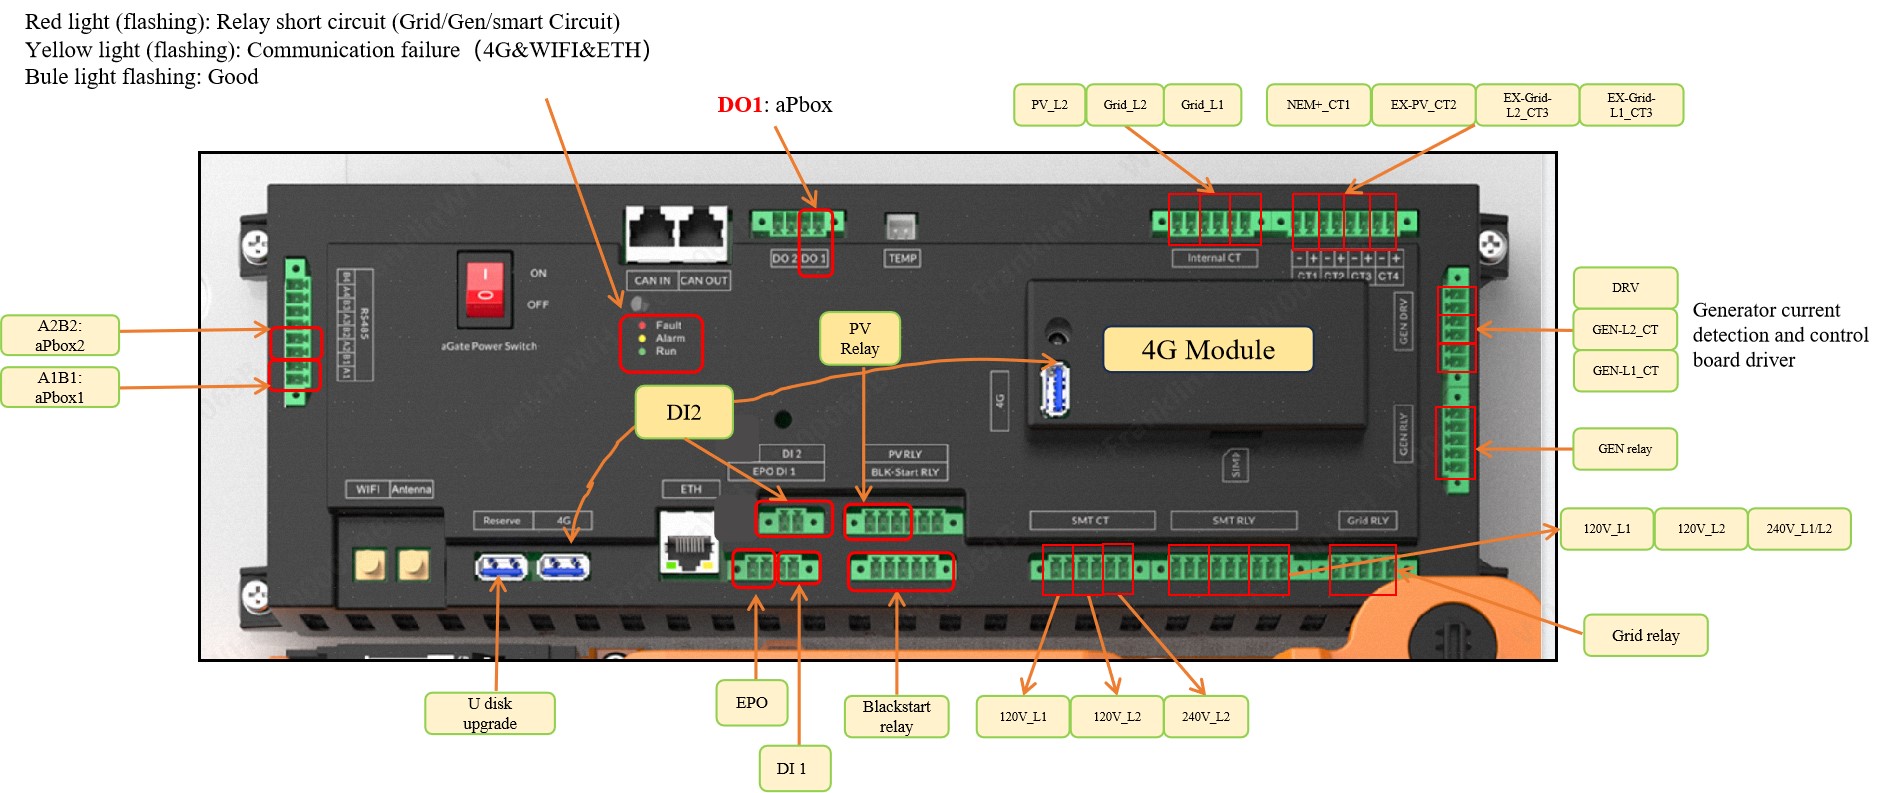
client/docs/Hardware/Gate/assets/public/aGate1.3-EMS接口图.jpg → client/docs/public/assets/Hardware/Gate/public/aGate1.3-EMS接口图.jpg

+ 0
- 0
client/docs/Hardware/Other/assets/aPbox_2.0/aPbox2.0整体布局示意图.png → client/docs/public/assets/Hardware/Other/aPbox_2.0/aPbox2.0整体布局示意图.png

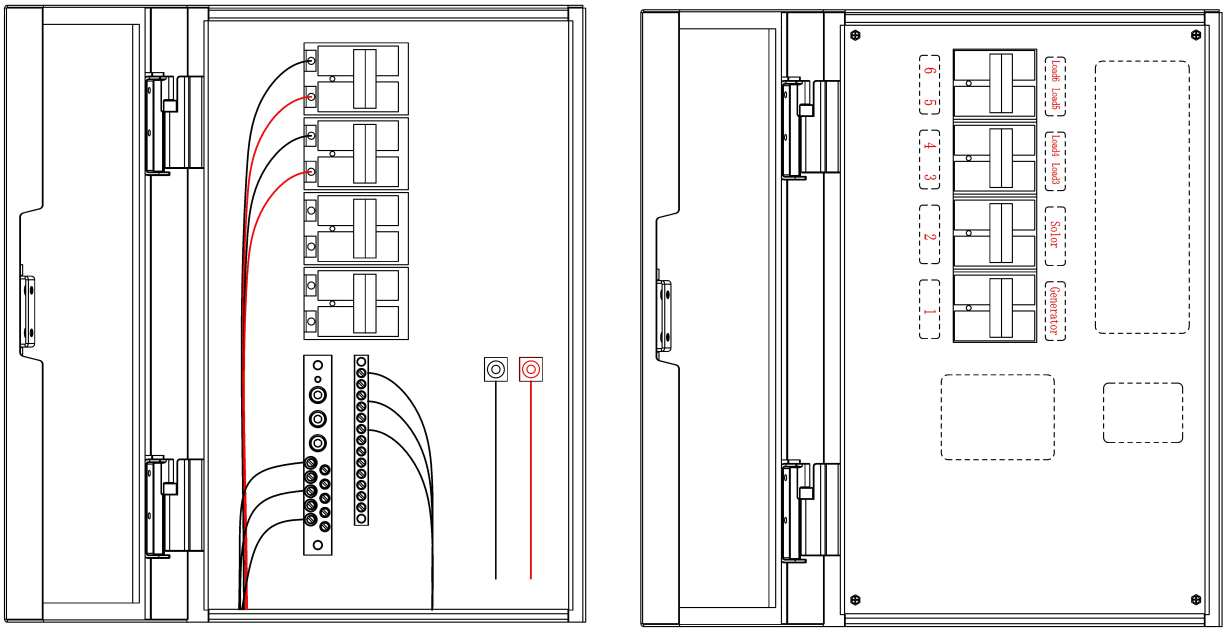
+ 0
- 0
client/docs/Hardware/Other/assets/aPbox_2.0/aPbox2.0电气原理示意图.png → client/docs/public/assets/Hardware/Other/aPbox_2.0/aPbox2.0电气原理示意图.png

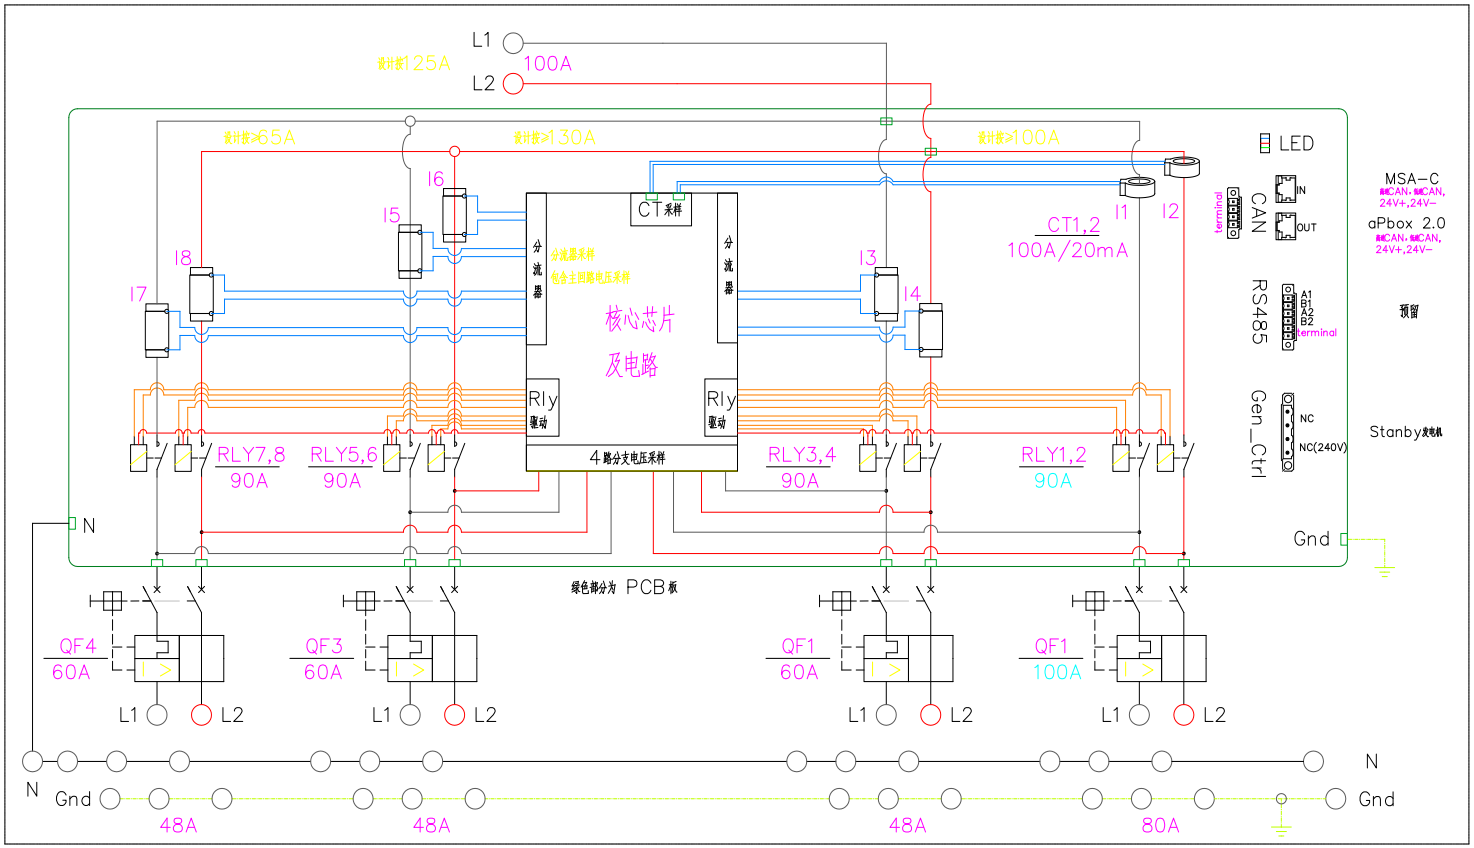
+ 0
- 0
client/docs/Hardware/Other/assets/aPbox_2.0/aPbox2.0硬件架构图.png → client/docs/public/assets/Hardware/Other/aPbox_2.0/aPbox2.0硬件架构图.png

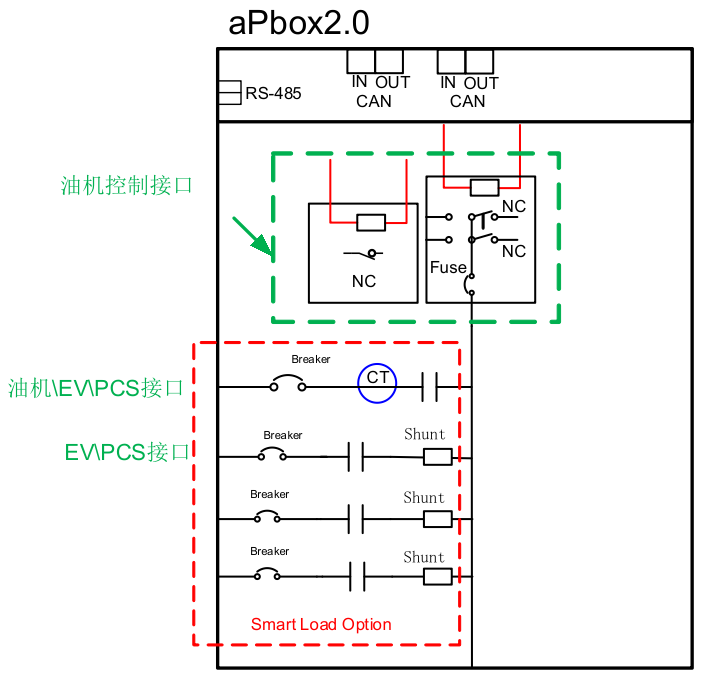
+ 0
- 0
client/docs/Hardware/Other/assets/aPbox_2.0/aPbox2.0造型设计图.png → client/docs/public/assets/Hardware/Other/aPbox_2.0/aPbox2.0造型设计图.png

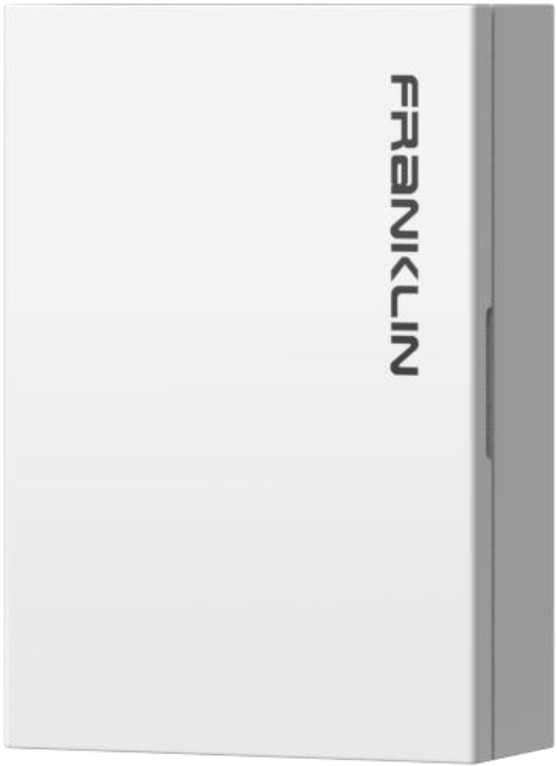
+ 0
- 0
client/docs/Hardware/Power/assets/aPower_1.3/aPower 1.3 Datasheet (SKU_ APR-05K13V1-US)_20240903.pdf → client/docs/public/assets/Hardware/Power/aPower_1.3/aPower 1.3 Datasheet (SKU_ APR-05K13V1-US)_20240903.pdf
+ 0
- 0
client/docs/Hardware/Power/assets/aPower_2/aPower 2 Datasheet (SKU_ APR-10K15V2-US)_20250331.pdf → client/docs/public/assets/Hardware/Power/aPower_2/aPower 2 Datasheet (SKU_ APR-10K15V2-US)_20250331.pdf
+ 0
- 0
client/docs/Software/assets/EnergyStatistics/aGate1.0_1.1_GenCtrlPartial.excalidraw → client/docs/public/assets/Software/EnergyStatistics/aGate1.0_1.1_GenCtrlPartial.excalidraw
+ 0
- 0
client/docs/Software/assets/EnergyStatistics/aGate1.0_1.1_GridMeterPartial.excalidraw → client/docs/public/assets/Software/EnergyStatistics/aGate1.0_1.1_GridMeterPartial.excalidraw
+ 0
- 0
client/docs/Software/assets/EnergyStatistics/aGate1.0_1.1_PVMeterPartial.excalidraw → client/docs/public/assets/Software/EnergyStatistics/aGate1.0_1.1_PVMeterPartial.excalidraw
+ 0
- 0
client/docs/Software/assets/EnergyStatistics/aGate1.0_1.1_SystemFrameworkDiagram.excalidraw → client/docs/public/assets/Software/EnergyStatistics/aGate1.0_1.1_SystemFrameworkDiagram.excalidraw
+ 0
- 0
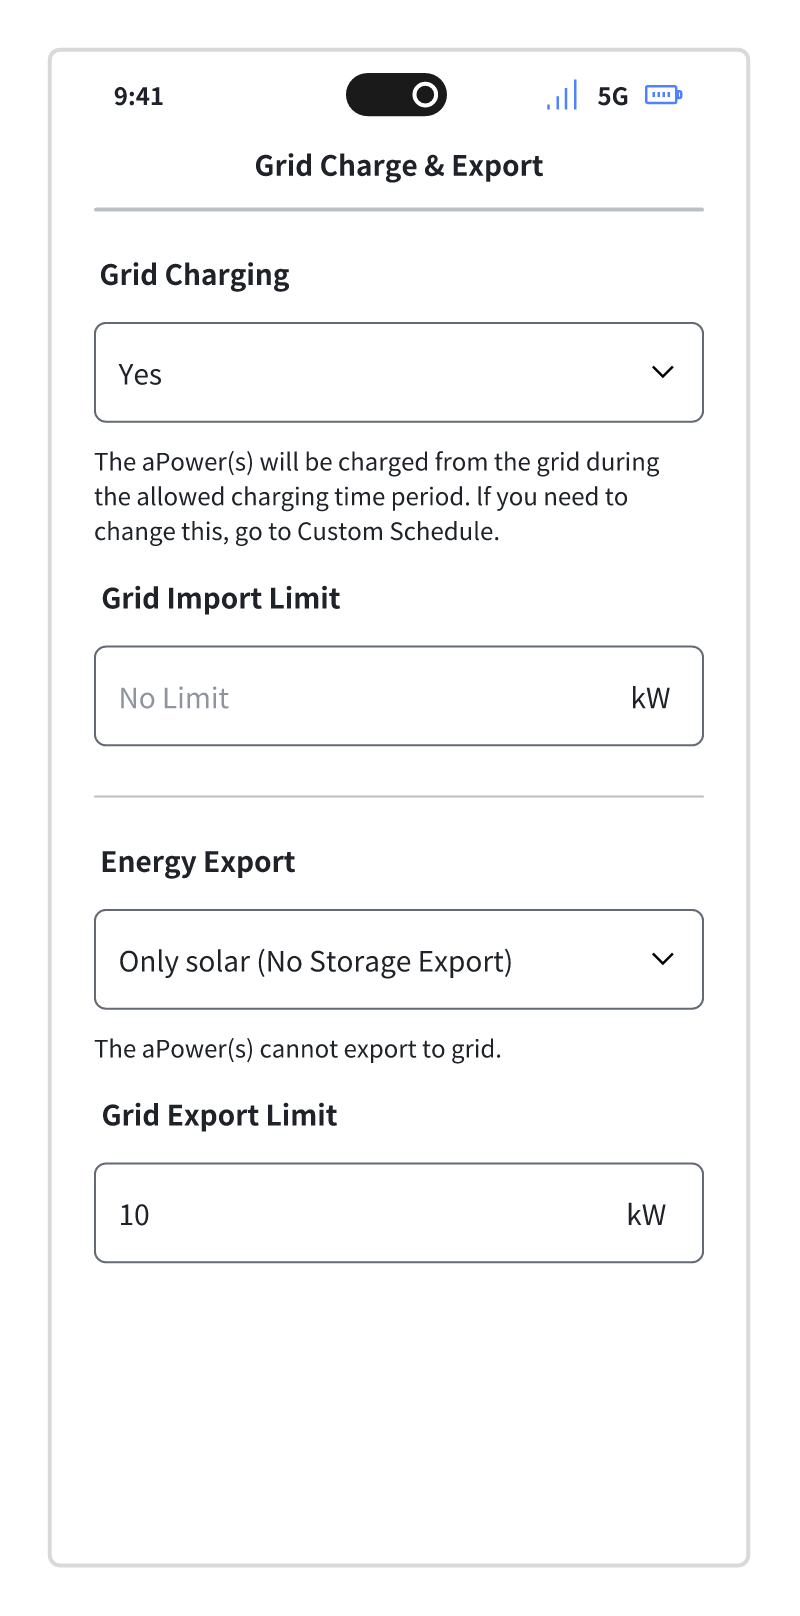
client/docs/Software/assets/PCS/GridImportAndExport.png → client/docs/public/assets/Software/PCS/GridImportAndExport.png

+ 0
- 0
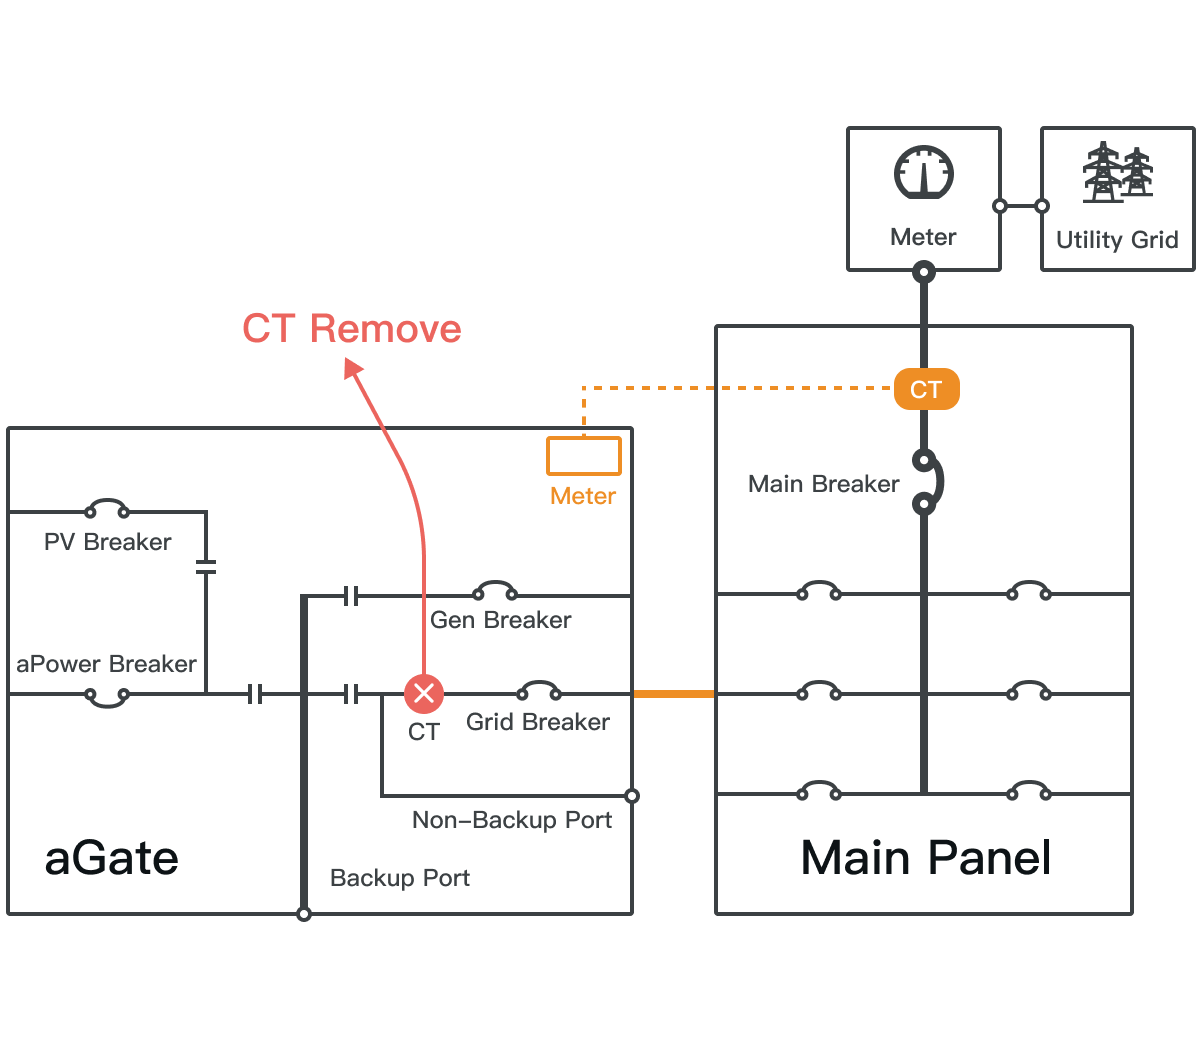
client/docs/Software/assets/PCS/PartialBackupSchematic-OnlyUseSplitCT-1.0.png → client/docs/public/assets/Software/PCS/PartialBackupSchematic-OnlyUseSplitCT-1.0.png

+ 0
- 0
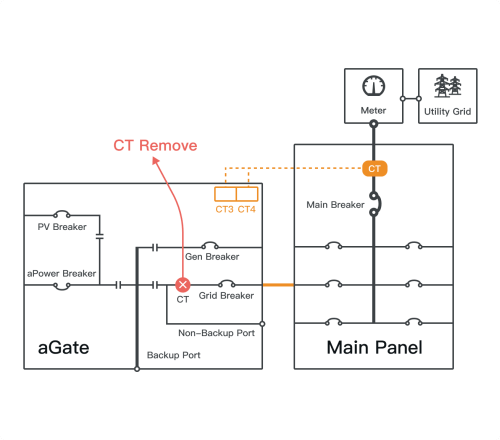
client/docs/Software/assets/PCS/PartialBackupSchematic-OnlyUseSplitCT-1.3.png → client/docs/public/assets/Software/PCS/PartialBackupSchematic-OnlyUseSplitCT-1.3.png

+ 0
- 0
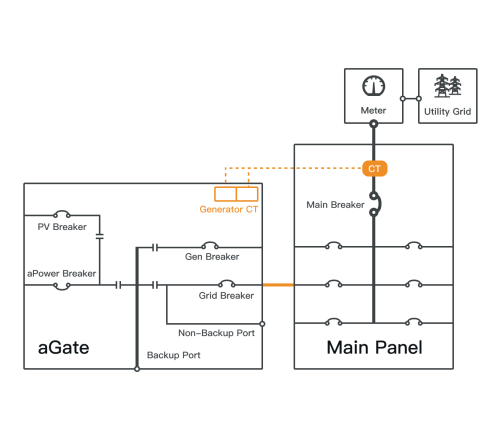
client/docs/Software/assets/PCS/PartialBackupSchematic-UseGenCT.png → client/docs/public/assets/Software/PCS/PartialBackupSchematic-UseGenCT.png

+ 0
- 0
client/docs/Software/assets/PCS/PartialBackupSchematic-UseSplitCT.png → client/docs/public/assets/Software/PCS/PartialBackupSchematic-UseSplitCT.png

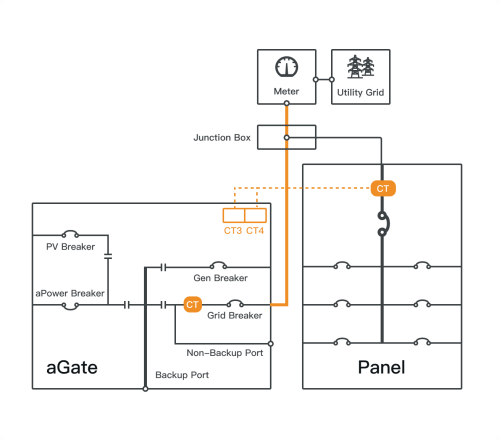
+ 0
- 0
client/docs/Software/assets/PCS/WholeBackupSchematic.png → client/docs/public/assets/Software/PCS/WholeBackupSchematic.png

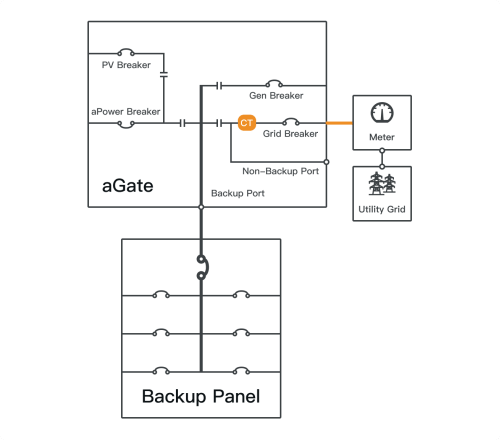
+ 0
- 0
client/docs/Software/assets/ScriptingForSchedulingConfiguration/SchedulingLogic.svg → client/docs/public/assets/Software/ScriptingForSchedulingConfiguration/SchedulingLogic.svg

+ 0
- 0
client/docs/System/assets/SystemDistribution/aGate1.0-WholeHomeBackup.excalidraw → client/docs/public/assets/System/SystemDistribution/aGate1.0-WholeHomeBackup.excalidraw
+ 0
- 0
client/docs/System/assets/SystemDistribution/aGate1.2_1.3-WholeHomeBackup+V2L.excalidraw → client/docs/public/assets/System/SystemDistribution/aGate1.2_1.3-WholeHomeBackup+V2L.excalidraw
+ 0
- 0
client/docs/System/assets/SystemDistribution/aGate1.x-WholeHomeBackup.excalidraw → client/docs/public/assets/System/SystemDistribution/aGate1.x-WholeHomeBackup.excalidraw
+ 0
- 0
client/docs/System/assets/SystemDistribution/test.excalidraw → client/docs/public/assets/System/SystemDistribution/test.excalidraw
+ 1
- 0
client/package.json
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 3
- 1
client/tsconfig.json
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
파일 크기가 너무 크기때문에 변경 상태를 표시하지 않습니다.
+ 164
- 0
index.html
+ 1
- 1
server/src/app/index.ts
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 0
- 1
server/src/middleware/SSE/server.ts
|
||
|
||
+ 89
- 0
server/src/middleware/SSE/server.ts
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 0
- 1
server/src/middleware/casdoor/config.ts
|
||
|
||
+ 38
- 0
server/src/middleware/casdoor/config.ts
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
+ 0
- 1
server/src/middleware/casdoor/mid.ts
|
||
|
||
+ 200
- 0
server/src/middleware/casdoor/mid.ts
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||
|
||